
در دنیایی که حملات سایبری هر روز پیچیدهتر، هدفمندتر و بیسروصداتر میشوند، دیگر صحبت از «آنتیویروس» به مفهوم سنتیاش معنایی ندارد. سازمانها امروز به چشمی نیاز دارند که در عمیقترین لایههای سیستمعامل ببیند، هر حرکت غیرعادی فرایندها، فایلها، شبکه و حافظه را ثبت کند و در مواجهه با تهدیدات ناشناخته بتواند پاسخی خودکار و سریع ارائه دهد. این همان فلسفهی پشت EDR یا Endpoint Detection and Response است. اما در میان دهها راهکار EDR موجود در بازار، تشخیص اینکه کدام محصول واقعاً دیدِ عمیقتری دارد و کدام صرفاً به ادعاهای بازاریابی متکی است، کار آسانی نیست. اینجاست که پروژهای مستقل به نام EDR Telemetry Project وارد میدان میشود و معیاری شفاف، قابلاندازهگیری و بدون جانبداری برای مقایسهی محصولات ارائه میدهد. در جدیدترین نتایج این پروژه، یک نام برای بسیاری از کارشناسان غافلگیرکننده بود: C-Prot، شرکت ترکیهای که توانست در ویندوز و لینوکس رتبهی اول و در macOS رتبهی دوم را در میان غولهای جهانی بهدست آورد. در این مقاله به بررسی این دستاورد، معنای فنی آن و دلایل اهمیتاش میپردازیم.
EDR Telemetry Project چیست و چرا اهمیت دارد؟
پروژهی EDR Telemetry را Kostas Tsialemis، پژوهشگر امنیتی شناختهشده و یکی از چهرههای پشت The DFIR Report، راهاندازی کرده است. هدف پروژه پاسخ به یک پرسش ساده اما حیاتی است: «یک تیم امنیتی پس از خرید یک محصول EDR، در عمل چه دادههایی را در اختیار خواهد داشت؟» سالها فروشندگان EDR ادعاهای بزرگی دربارهی «دیدِ کامل» و «تلهمتری جامع» مطرح کردهاند، اما مستندات اغلب ناقص، مبهم یا کاملاً غایب بودهاند. این وضعیت یک «جعبهسیاه» در صنعت ایجاد کرده بود؛ مشتری نمیدانست در عمل چه چیزی میخرد. پروژهی EDR Telemetry این جعبهسیاه را با شفافیت میشکند. روش کار به این صورت است که دهها دستهی تلهمتری مانند Process Creation، Process Access، File Creation، DNS Query، TCP Connection، Remote Thread، Account Login و دهها مورد دیگر تعریف میشود. سپس برای هر محصول EDR، وضعیت پیادهسازی هر دسته بررسی و در یکی از حالتهای «بله»، «جزئی»، «از طریق Event Logs»، «از طریق فعالسازی تلهمتری»، «خیر» یا «در انتظار پاسخ» قرار میگیرد. هر دسته بسته به اهمیتاش وزنی بین ۰.۴ تا ۱.۰ دارد؛ مثلاً Process Creation و File Creation وزن ۱.۰ دارند، در حالی که Account Logoff تنها ۰.۴. امتیاز نهایی هر محصول از مجموع وزنی این مقادیر بهدست میآید. نکتهی حیاتی این است که پروژه فقط تلهمتری «بهصورت پیشفرض» و «بدون تنظیمات سفارشی پیشرفته» را میسنجد. یعنی آنچه گزارش میشود، چیزی است که یک تیم SOC در اولین روز نصب محصول واقعاً در اختیار خواهد داشت. علاوه بر این، یک قانون انصاف به نام 75% Coverage Rule وجود دارد: ویژگیهای جدیدی که هنوز در ۷۵٪ از فروشندگان پیادهسازی نشدهاند، در امتیاز نهایی محاسبه نمیشوند تا فروشندهای که خودش ویژگی جدیدی پیشنهاد میکند مزیت ناعادلانه پیدا نکند.
معرفی C-Prot؛ از ترکیه به قلهی جهانی
C-Prot یا با نام رسمی «C-Prot Siber Güvenlik Teknolojileri»، شرکتی ترکیهای است که با شعار «Cognitive Protection» (حفاظت شناختی) فعالیت میکند. این شرکت خود را بهعنوان توسعهدهندهای ۱۰۰٪ ترکیهای با اولویت فناوری بالا معرفی میکند و سبدی متنوع از محصولات امنیتی برای خانه، کسبوکار و دستگاههای موبایل و حتی تلویزیونهای هوشمند ارائه میدهد. مدیرعامل آن، S. Bilgehan Üstündağ، در سالهای اخیر در رویدادهای بینالمللی متعددی از جمله GITEX دبی و کنفرانسهای امنیت سایبری چین حضور پررنگ داشته است.
محصول پرچمدار سازمانی این شرکت، C-Prot Endpoint Security Platform، یک پلتفرم یکپارچهی EPP و EDR است که تلهمتری عمیق، حفاظت مبتنی بر هوش مصنوعی، تشخیص رفتاری و پاسخ خودکار را در یک معماری تکعاملی (Single-Agent) ترکیب میکند. این محصول از Windows، macOS و Linux پشتیبانی میکند و کنسول مدیریتی آن هم بهصورت ابری و هم on-premise قابل استقرار است. ویژگیهایی مانند تحلیل زنجیرهی حمله با Storyline و Graph Explorer، شکار تهدیدات با زبان طبیعی از طریق Deep Black AI و قابلیتهای پاسخ سریع شامل process kill، ایزولهسازی شبکه و rollback از جمله مشخصههای اصلی این پلتفرم هستند.
تا چند سال پیش، نام C-Prot در گزارشهای جهانی مقایسهی EDR بهندرت دیده میشد. اما در ژانویهی ۲۰۲۶، خبری منتشر شد که توجه جامعهی امنیت سایبری ترکیه و سپس بینالمللی را به خود جلب کرد: C-Prot موفق به کسب بالاترین امتیاز جهانی در تستهای EDR Telemetry شده بود. CyberCompare، یکی از پلتفرمهای مرجع مقایسهی محصولات امنیتی، نیز در گزارش آوریل ۲۰۲۶ خود بهصراحت اشاره کرد که C-Prot از ترکیه و Uptycs در پلتفرم لینوکس بهمراتب بهتر از دیگر محصولات عمل میکنند.
دستاورد بیسابقه: رتبهی اول در ویندوز و لینوکس، رتبهی دوم در macOS
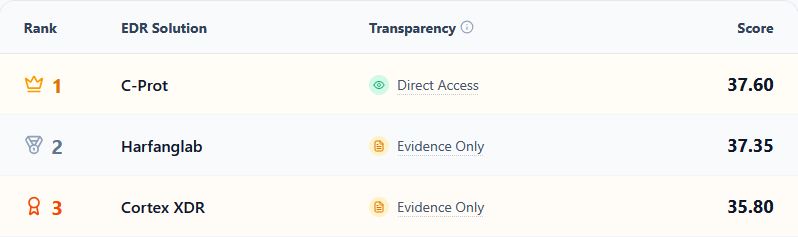
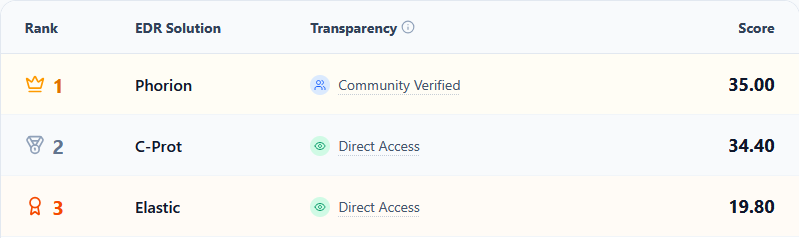
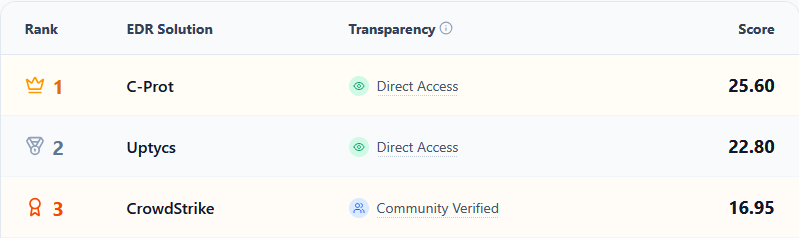
جدیدترین نتایج EDR Telemetry Project چشمگیر است: C-Prot در دو پلتفرم Windows و Linux رتبهی اول را در میان تمامی محصولات شرکتکننده کسب کرده و در macOS تنها یک رتبه پس از Phorion (که یک محصول تخصصی macOS است) در جایگاه دوم قرار گرفته است. این نتیجه از چند جهت قابل توجه است.
نخست اینکه C-Prot در رقابتی مستقیم با نامهای بزرگی چون CrowdStrike Falcon، SentinelOne، Microsoft Defender for Endpoint، Palo Alto Cortex XDR، Harfang، Uptycs، Elastic Security و Bitdefender قرار گرفته است؛ شرکتهایی که هر یک با بودجههای پژوهشوتوسعهی صدها میلیون دلاری و سالها سابقهی حضور در میدان فعالیت میکنند. در گزارش CyberCompare، در پلتفرم ویندوز، Harfang، Palo Alto، CrowdStrike، Uptycs، SentinelOne و Microsoft بهعنوان رهبران با امتیازات نسبتاً نزدیک معرفی میشدند. کسب رتبهی اول در میان این جمع، توسط یک شرکت غیرآمریکایی و غیراروپایی، رویداد کمسابقهای در صنعت EDR محسوب میشود.
دوم، تلهمتری در لینوکس یکی از ضعیفترین حوزههای صنعت EDR است. بسیاری از محصولات معروف در لینوکس حتی نمیتوانند تشخیص دهند که یک سرویس راهاندازی، تغییر یا متوقف شده، یا یک کاربر جدید ایجاد شده، یا کوئری DNS جدیدی ارسال شده است. این کاستی بهخصوص در محیطهای ابری و کانتینری که عمدتاً بر لینوکس استوارند، یک حفرهی امنیتی جدی محسوب میشود. کسب رتبهی اول در لینوکس یعنی C-Prot به این بخش معمولاً مغفول، جدیتر از بسیاری از رقبا نگاه کرده است.
سوم، رسیدن به رتبهی دوم در macOS، پلتفرمی که بهخاطر معماری بستهی Apple و محدودیتهای Endpoint Security Framework در آن، توسعهی EDR چالشبرانگیزتر است، نشانهای از تعهد شرکت به پوشش چندپلتفرمی واقعی است؛ موضوعی که اکثر فروشندگان فقط در سطح بازاریابی به آن میپردازند و در عمل ضعیف عمل میکنند.
این رتبه دقیقاً چه معنایی دارد؟
برای درک درست این دستاورد، باید بدانیم EDR Telemetry Project دقیقاً چه چیزی را میسنجد و چه چیزی را نمیسنجد. این پروژه عمق تلهمتری، یعنی توانایی محصول در ثبت و در دسترس قرار دادن دادههای خام رویدادها را اندازهگیری میکند. بهعبارت دیگر، میگوید: «وقتی حادثهای رخ میدهد، شما به چه میزان داده برای تحقیق و تحلیل دسترسی خواهید داشت؟» هر چه این عمق بیشتر باشد، تیمهای SOC و DFIR (Digital Forensics and Incident Response) بهتر میتوانند تهدیدات را ردیابی، ریشهیابی و خنثی کنند.
اما این پروژه بهصراحت تأکید میکند که توانایی تشخیص (Detection) را اندازه نمیگیرد، چراکه قواعد تشخیصی هر فروشنده محرمانه و در حال تکامل است و انتشار عمومی آن میتواند به نفع مهاجمان تمام شود. بنابراین رتبهی اول C-Prot به این معنا نیست که این محصول لزوماً بهترین موتور تشخیص یا بهترین هوش مصنوعی برای دستهبندی تهدیدات را دارد؛ بلکه به این معناست که اگر تیم امنیتی شما بخواهد دستی روی دادهها بگذارد، شکار تهدید (Threat Hunting) انجام دهد یا یک حادثه را بهصورت دقیق بازسازی کند، C-Prot عملاً بیشترین دادهی خام را در اختیار آن قرار میدهد. برای سازمانهایی با تیم SOC بالغ یا برای ارائهدهندگان MDR، این یک امتیاز فوقالعاده ارزشمند است.
قابلیتهای فنی که این رتبه را ممکن کردهاند
بر اساس مستندات رسمی C-Prot و معیارهای EDR Telemetry Project، چند ویژگی کلیدی این محصول را به این جایگاه رساندهاند:
تلهمتری چندبُعدی و یکپارچه: C-Prot رویدادهای process، file، network، identity و memory را در یک کنسول واحد تجمیع میکند. این یعنی هیچ سیلویی بین انواع داده وجود ندارد و زنجیرهی حمله قابل بازسازی است.
معماری تکعاملی: برخلاف بسیاری از رقبا که برای EPP و EDR دو عامل جداگانه نصب میکنند، C-Prot از یک agent سبک واحد استفاده میکند. این موضوع علاوه بر کاهش بار سیستم، احتمال تداخل و کور شدن یک ماژول توسط دیگری را از بین میبرد.
Storyline و Graph Explorer: قابلیت بازسازی بصری زنجیرهی حمله، که اجازه میدهد تحلیلگر بهجای جستجو در میان میلیونها لاگ، یک نمای گرافی از ارتباطات بین فرایندها، فایلها و اتصالات شبکه ببیند.
Deep Black AI برای شکار تهدید با زبان طبیعی: این ویژگی به تحلیلگر اجازه میدهد بدون نیاز به نوشتن کوئریهای پیچیده KQL یا SPL، با زبان روزمره روی دادهها جستجو کند.
پشتیبانی واقعی از سه پلتفرم: بسیاری از محصولات روی ویندوز قویاند اما در لینوکس و macOS دچار افت محسوس میشوند. کسب رتبههای اول و اول و دوم در سه پلتفرم نشان میدهد C-Prot روی هر سه بهصورت جدی سرمایهگذاری کرده است.
پاسخ خودکار و Rollback: قابلیت بازگرداندن تغییرات ناشی از حمله (بهویژه باجافزار) که در میان محصولات EDR همچنان نسبتاً نادر است.
چرا عمق تلهمتری اهمیت دارد؟
ممکن است این سؤال پیش بیاید که چرا «عمق تلهمتری» اینقدر مهم است؟ پاسخ در ماهیت حملات مدرن نهفته است. مهاجمان امروز دیگر بدافزار فایلمحور با امضای مشخص نمینویسند. آنها از تکنیکهایی مانند Living-off-the-Land استفاده میکنند، یعنی با ابزارهای مشروع خود سیستمعامل (مثل PowerShell، WMI، Bash، systemd) حمله میکنند. در چنین شرایطی، آنچه «بدافزار» را از «یک عملیات قانونی» متمایز میکند، نه فایل اجرایی بلکه زمینهی رفتاری است: چه فرایندی، در چه ترتیبی، با چه پارامترهایی، چه اتصال شبکهای را برقرار کرد و چه فایلی را تغییر داد.
اگر EDR این زمینه را ثبت نکرده باشد، تحلیلگر هیچ راهی برای کشف حمله ندارد، حتی اگر هوشمندترین موتور تشخیص جهان را داشته باشد. به همین دلیل است که جامعهی DFIR همواره تأکید میکند: «بدون تلهمتری، هیچ تشخیصی ممکن نیست.» رتبهی اول C-Prot یعنی این محصول این بنیان را بهدرستی فراهم کرده است.
پیامد برای صنعت امنیت سایبری
دستاورد C-Prot چند پیام مهم برای صنعت دارد. نخست اینکه قطبهای سنتی فناوری امنیت (آمریکا، اسرائیل، اروپای غربی) دیگر تنها بازیگران میدان نیستند. شرکتهای نوظهور از کشورهایی مثل ترکیه، با تمرکز روی کیفیت فنی و نه فقط بازاریابی، میتوانند با غولهای میلیاردی رقابت کنند. این موضوع برای کشورهای منطقه، از جمله ایران، که به دلایل ژئوپلیتیک دسترسی محدودی به محصولات غربی دارند، یک پیام امیدوارکننده است: امنیت سایبری در سطح جهانی، با تلاش متمرکز، دستیافتنی است.
دوم اینکه شفافیت و مستندسازی به اندازهی فناوری اهمیت دارد. C-Prot برای کسب این رتبه باید با پروژه همکاری میکرد، اسناد ارائه میداد و در برخی موارد دسترسی به ابزارها فراهم میکرد. این سطح از همکاری با ارزیاب مستقل، نشانهی اعتمادبهنفس فنی است؛ چیزی که برخی از فروشندگان بزرگ به آن تن نمیدهند.
ملاحظات و نکات احتیاطی
برای حفظ انصاف، باید چند نکته را در نظر داشت. نخست، نتایج EDR Telemetry Project دائماً بهروزرسانی میشود؛ فروشندهای که امروز اول است ممکن است در نسخهی بعدی توسط دیگری پشت سر گذاشته شود، چنانکه Uptycs و Phorion هم در بازههای مختلف ادعای رتبهی اول داشتهاند. دوم، این پروژه فقط یک معیار از معیارهای متعدد ارزیابی EDR است؛ معیارهایی مثل کارایی موتور تشخیص، نرخ false-positive، قابلیتهای پاسخ خودکار، مقیاسپذیری، یکپارچگی با اکوسیستم SIEM/SOAR و کیفیت پشتیبانی فنی، هر کدام بهاندازهی خود مهماند. سوم، مناسب بودن یک محصول برای یک سازمان به عوامل بسیاری از جمله بلوغ تیم SOC، بودجه، الزامات تطبیق با مقررات و معماری زیرساخت بستگی دارد. بنابراین رتبهی اول در یک معیار، بهتنهایی نباید مبنای انتخاب باشد، اما قطعاً یک امتیاز قابل توجه است.
بطورکلی...
دستاورد C-Prot در پروژهی EDR Telemetry، یعنی کسب رتبهی اول در ویندوز و لینوکس و رتبهی دوم در macOS، تنها یک خبر تجاری نیست؛ نشانهای از تحولی عمیقتر در صنعت امنیت سایبری است. این تحول میگوید: مهم نیست از کجا میآیید، اگر روی بنیان درست (یعنی تلهمتری عمیق و شفاف) سرمایهگذاری کنید، میتوانید با غولهای میلیاردی رقابت کنید. برای تیمهای امنیت سایبری در سراسر جهان، این نتایج یادآور یک حقیقت ساده اما اغلب فراموششده است: قبل از خرید هر محصول EDR، از فروشنده مستندات شفاف تلهمتری بخواهید و آن را با معیارهای مستقل مقایسه کنید. در غیر این صورت، احتمالاً یک جعبهسیاه گرانقیمت خریدهاید که در روز حادثه، چشمان شما را بستهتر نگاه میدارد. C-Prot نشان داد که شفافیت و کیفیت فنی همچنان دو ستون اصلی برتری در این صنعتاند.
منابع
- پروژهی EDR Telemetry
- مستندات رسمی C-Prot Endpoint Security Platform: c-prot.com
- گزارش CyberCompare Market Comment #40، آوریل ۲۰۲۶
- مقالهی Kostas Tsialemis در Medium دربارهی Linux EDR Telemetry
- گزارش MSSP Alert دربارهی پروژهی EDR Telemetry، اکتبر ۲۰۲۵
