
مطابق با مطالعات مختلفی که توسط IBM انجام شده، تا 70٪ از نفوذهای موفقیتآمیز به دادهها و 90٪ از حملات سایبری موفق از دستگاههای نقطه انتهایی سرچشمه میگیرند. چرا؟ دستگاههای نقطه انتهایی اغلب حاوی دادههای حساس و ارزشمند هستند، از جمله اطلاعات شخصی، سوابق مالی، مالکیت معنوی و دادههای محرمانه تجاری.
ConnectWise ScreenConnect راهحلهای پشتیبانی از راه دور سریع، انعطافپذیر و ایمن برای دسکتاپ و موبایل ارائه میدهد تا نیازهای امنیت سایبری هر صنعتی را برآورده کند و فرآیند محافظت از نقاط انتهایی مشتریان شما را سادهتر سازد. با این حال، افراد بدخواه میتوانند از ابزار پشتیبانی از راه دور شما به طور مخرب استفاده کنند، و مهم است که تنظیمات اضافی را برای تکمیل طراحیها و ویژگیهای امنیت سایبری که به صورت خودکار در ScreenConnect فعال میشوند، پیکربندی کنید.
چگونه از نرمافزار پشتیبانی از راه دور سوءاستفاده میکنند؟
1-هک کردن ایمیل مدیر یا تکنسین
احراز هویت دو مرحلهای (2FA) برای سالها در ScreenConnect قابل تنظیم بوده است. تا پایان سال 2019، محیط ابری ScreenConnect احراز هویت دو مرحلهای ایمیلی را به صورت پیشفرض برای مدیران حسابهای ابری و کاربران محلی ScreenConnect فعال کرد.
به مدیران سیستمهای داخلی توصیه میشود که احراز هویت دو مرحلهای را برای کاربران خود با پیروی از مستندات ما پیکربندی کنند. با این حال، برای محافظت از امنیت نمونه ScreenConnect، بسیار ضروری است که مدیر ScreenConnect اطمینان حاصل کند که اعتبارنامهها و مسیرهای دسترسی به حسابهای ایمیل کاربران نیز امن هستند.
اگر حساب ایمیل یک شرکت هک شود، یک بدخواه میتواند به کدهای یکبار مصرف دسترسی پیدا کند که برای ورود به ScreenConnect نیاز است. مدیر ScreenConnect باید تنظیمات امنیت سایبری خود را بررسی کند و تعیین کند که آیا روشهای جایگزین احراز هویت دو مرحلهای، مانند Google Authenticator، باید اجرا شوند.
2-هک کردن حساب محلی محافظت نشده
حسابهای کاربری محلی – حسابهایی که در پایگاه داده ScreenConnect ایجاد میشوند – بهویژه اگر با یک لایه حفاظتی اضافی مانند احراز هویت دو مرحلهای (2FA) محافظت نشوند، آسیبپذیر هستند. برای نصبهای داخلی، بسیار ضروری است که مدیر ScreenConnect حسابهای کاربری محلی خود را با الزام به استفاده از رمزهای عبور منحصر به فرد و پیچیده و افزودن 2FA ایمن کند.
در غیر این صورت، یک بدخواه میتواند با اجرای حمله جستجوی فراگیر (brute-force) با امتحان کردن ترکیبهای مختلف نام کاربری و رمز عبور به حسابها نفوذ کند. اگر انگیزه کافی داشته باشد، بدخواه میتواند کارکنان سازمان را شناسایی کند تا نامهای کاربری احتمالی را محدود کند یا میتواند از لیستهای اعتباری که در سایر نفوذهای افشا شده پیدا شدهاند استفاده کند.
امنیت سایبری پیشفرض ConnectWise ScreenConnect
شروع به کار با ScreenConnect در فضای ابری آسان و امن است. ابتدا، بیایید درباره اقدامات امنیت سایبری که بهطور خودکار برای محافظت از نقاط انتهایی مشتریان شما هنگام ایجاد یک نمونه ابری ScreenConnect فعال شدهاند، صحبت کنیم. از آنجا که این اقدامات بهطور خودکار فعال هستند، نیاز به پیکربندی بیشتری ندارند.
رمزنگاری AES-256
تمام ترافیک ScreenConnect با رمزنگاری بلوک AES-256 و Rivest-Shamir-Adleman (RSA) که توسط Microsoft® RSA/Schannel Cryptographic Provider ارائه شده است، رمزنگاری میشود. این پیادهسازیهای خاص از الگوریتمهای AES-256 و RSA برای سرورهای ScreenConnect در ویندوز به عنوان مطابق با استاندارد FIPS تعیین شدهاند. برای اطلاعات بیشتر، به مستندات Microsoft در مورد اعتبارسنجی FIPS 140 مراجعه کنید.
لایه سوکتهای امن (SSL)
نمونههای ابری ScreenConnect با یک گواهینامه لایه سوکتهای امن (SSL) محافظت میشوند و با تغییر مسیر HTTP به HTTPS فعال میشوند. گواهینامههای SSL با ایجاد یک اتصال امن، پایهای از اعتماد را فراهم میکنند.
SOC2
ConnectWise موفق به گذراندن یک ممیزی مستقل و جامع از نوع 2 مرکز عملیات امنیتی (SOC) شد که اصول امنیت، دسترسی و محرمانگی معیارهای خدمات اعتماد (TSC) AICPA را پوشش میدهد. این گزارشها به منظور تعیین مناسبت سیستمها و فرآیندهای امنیت سایبری یک سازمان طراحی شدهاند.
حمله جستجوی فراگیر (Brute force)
ScreenConnect محافظت ورود در برابر حملات جستجوی فراگیر را فراهم میکند. اگر کسی هشت تلاش ناموفق برای ورود را در عرض ده دقیقه وارد کند، حساب مدیر ابری قفل میشود. حساب به طور خودکار پس از ده دقیقه باز میشود، بنابراین شما قفل نخواهید شد.
اقدامات امنیت سایبری اضافی ScreenConnect: نیاز به اقدام
مدیران ScreenConnect میتوانند محیطی حتی امنتر برای مشتریان خود ایجاد کنند. به عنوان یک مدیر، برخی اقدامات که میتوانید برای محافظت از پورتال نقاط انتهایی و جلوگیری از دسترسی ناخواسته انجام دهید عبارتند از:
احراز هویت دو مرحلهای (2FA)
2FA نیاز دارد که کاربران دو شکل شناسایی را برای دسترسی به حسابهای خود ارائه دهند. این میتواند به محافظت در برابر رمزهای عبور دزدیده شده کمک کند. کدهای 2FA میتوانند از طریق ایمیل ارسال شوند، یا میتوانند با یک برنامه مانند Google Authenticator یا دستگاهی مانند YubiKey تولید شوند.
مدیر ScreenConnect میتواند 2FA را برای سازمان خود به هر طریقی که منطقی است پیکربندی کند. ما با افتخار این قابلیت را از سال 2013 برای نمونههای ابری و نصبهای داخلی ارائه دادهایم و از سال 2019 به طور پیشفرض برای نمونههای ابری 2FA را فعال کردهایم.
زمانبندی انقضای بیحرکتی صفحه
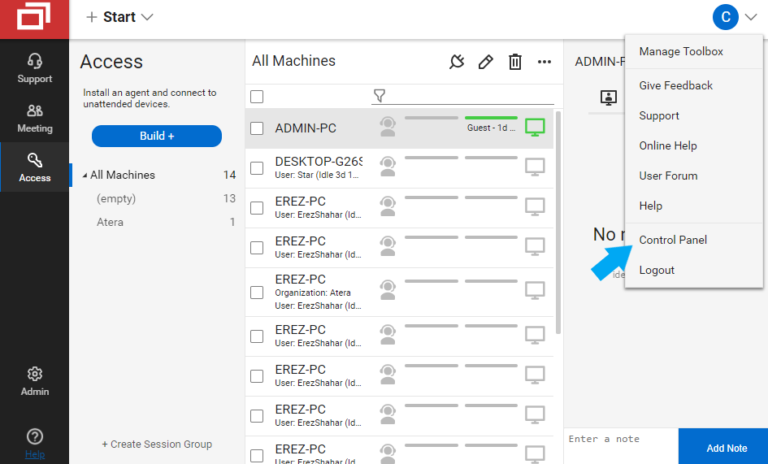
تغییر مدت زمانی که یک تکنسین میتواند در پورتال بیحرکت باشد قبل از اینکه به طور خودکار خارج شود، از دسترسی غیرمجاز به نقاط انتهایی در صورت فراموش کردن خروج تکنسین محافظت میکند.
مدیران همچنین میتوانند اقداماتی برای ایمنسازی طرف مشتری نقاط انتهایی انجام دهند. برخی از نمونهها عبارتند از:
قفل شدن در قطع اتصال
قطع اتصال یک تکنسین از یک نقطه انتهایی پس از یک مدت زمان معین بسیار مهم است. به عنوان یک مدیر، میتوانید “قفل در قطع اتصال” یا “قفل در اتصال” را روشن کنید که وقتی یک میزبان قطع میشود، ماشین مهمان را قفل میکند. این باعث میشود که تکنسین برای اتصال به نقطه انتهایی مجبور به وارد کردن اطلاعات ورود باشد.
درخواست رضایت برای اتصال
این امکان را به کاربر نهایی میدهد تا رضایت به اتصال دهد. اگر مهمان کنترل را رد کند، میزبان نمیتواند ماشین را کنترل کند.
لغو دسترسی کاربر به ماشینها
از صفحه امنیت، مدیر میتواند همه کاربران وارد شده را مجبور به قطع اتصال از نقاط انتهایی و خروج از پورتال کند.
ابزار امنیتی
افزونه ابزار امنیتی، موجود برای نمونههای داخلی و ابری، شامل ابزارهای امنیت سایبری برای کمک به ایمنسازی نقاط انتهایی شما با کنترلهایی برای حذف دستورات صف شده، هدرهای سرور و موارد دیگر است.
پذیرفتن رویکرد اولویتبندی امنیت سایبری
هنگام انتخاب یک راهحل دسترسی از راه دور، مهم است که محصول با ذهنیت امنیت ساخته شده باشد و محیط عملیاتی آن به درستی پیکربندی شده باشد تا شما و کاربران نهایی محافظت شوند.
جهت کسب اطلاعات بیشتر و ارتباط با کارشناسان تماس حاصل فرمایید.
۰۲۱۸۸۸۰۴۹۶۱ , ۰۲۱۷۴۳۹۱۱۰۱
