

فناوری برتر صنعت از ESET
پیشرفت مداوم در حوزهی امنیت سایبری قویترین در جهان
رویکرد چندلایهی منحصربهفرد ما به امنیت
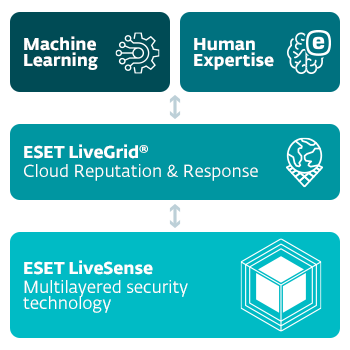
یک لایه از دفاع در منظرهی تهدیدهای پیوسته در امروز کافی نیست. ESET از چندین فناوری اختصاصی و لایهای استفاده میکند که به عنوان ESET LiveSense تداخل کاری میکنند و به اندازهای دورتر از قابلیتهای آنتیویروسهای ساده میروند. همچنین از یادگیری ماشین پیشرفته نیز استفاده میکنیم، که ESET به عنوان نخستین به پیشبرد در مبارزه با تهدیدهای نوظهور پیشتازی کرده است.ESET از فناوری ابر همچنین به عنوان یکی از اولین پذیرندگان آن، استفاده کردهایم که سیستم شهرت جهانی ESET LiveGrid® را برای به روزرسانی مداوم اطلاعات تهدید قدرت میبخشد. پیشرفتهایی چون اینها نتیجه تلاش تیم افراد متعهد ESET هستند، که بیش از سه دههست که در تحقیقات مخربنرمافزارها مشغول به فعالیت بودهاند و فناوری را نوآوری میکنند.
رویکرد ESET
فناوری ESET LiveSense به همراه تخصص یادگیری ماشین، سیستم شهرت ابری و افراد ما، به طور مشترک انرژی لازم برای قدرتمندترین پلتفرم جهانی برای پیشگیری، تشخیص و پاسخ به تهدیدات سایبری را فراهم میکند.
 اسکنر UEFI
ایست اولین ارائهدهنده امنیت انتهایی بود که لایهای اختصاصی به راهحل خود اضافه کرد که رابط نرمافزاری قابل انعطاف و یکپارچه (UEFI) را حفاظت میکند. اسکنر UEFI ایست بررسی میکند و امنیت محیط قبل از بوت را به گونهای اجرایی با مشخصات UEFI بررسی و اعمال میکند. این اسکنر طراحی شده است تا اجزای مخرب در فریمور را تشخیص داده و به کاربر گزارش دهد.
UEFI یک مشخصه استاندارد رابط نرمافزاری بین سیستم عامل دستگاه و فریمور آن است. که به عنوان جایگزینی برای سیستم ورودی/خروجی پایه (BIOS) استفاده شده در کامپیوترها از اواخر دهه 1970 تاکنون، ارائه شده است. بهخاطر طرح مستند و مشخص UEFI، تجزیه و تحلیل و پارس کردن آن آسانتر است، که توسعهدهندگان امکان ساخت افزونهها برای فریمور را فراهم میکند. با این حال، این نیز درب را برای توسعهدهندگان بدافزار و حملهکنندگان باز میکند که میتوانند ماژولهای مخرب خود را در UEFI عامل کنند.

تشخیصهای DNA
انواع تشخیصها از هشهای بسیار خاص تا تشخیصهای DNA ایست، تعریفهای پیچیده از رفتار مخرب و ویژگیهای بدافزار را شامل میشود.
هر چند کد مخرب میتواند به سادگی توسط حملهکنندگان تغییر یا مبهم شود، اما رفتار اشیاء به همان اندازه آسان تغییر نمیکند. و تشخیصهای DNA ESET برای بهرهگیری از این اصل طراحی شدهاند.
ما تجزیه و تحلیل عمیقی از کد انجام میدهیم و “ژنها” را استخراج میکنیم که مسئول رفتار آن هستند و تشخیصهای DNA ESET را ساخته و ایجاد میکنیم. که برای ارزیابی کد مشکوک به طور پتانسیلی، سیاقتاً در دیسک یا حافظهی فرآیند اجرایی یافت میشود.
تشخیصهای DNA قادر به شناسایی نمونههای خاص مشخص بدافزار، نسخههای جدید خانوادهای از بدافزار معروف یا حتی بدافزارهای قبلاً دیده نشده یا ناشناختهای هستند که شامل ژنهایی هستند که رفتار مخرب را نشان میدهند.

یادگیری ماشین پیشرفته
محصولات ESET از دو نوع مختلف یادگیری ماشین پیشرفته استفاده میکنند – یک موتور تشخیص قوی در ابر و یک نسخه سبک در نقطه پایانی. هر دو از آرایهای از الگوریتمهای طبقهبندی انتخابشده استفاده میکنند. از جمله یادگیری عمیق و درختهای تقویتی که تضمین میکنند تجزیه و تحلیل سریع و دقیقی که برای متوقف کردن تهدیدات نوظهور ضروری است، صورت گیرد.
برای ارائه بهترین نرخ تشخیص و کمترین نرخ مثبتهای نادرست، یادگیری ماشین پیشرفته از خروجیهای تجزیه و تحلیل استاتیک و دینامیک استفاده میکند. همچنین، به گونهای تنظیم شده است که با دیگر فناوریهای ایست مانند تجزیه و تحلیل رفتاری، تشخیصهای DNA، باکسزنی و اسکن حافظهی پیشرفته هماهنگی داشته باشد.

سیستم محافظت از بدافزار ابری ESET
سیستم محافظت از بدافزار ابری ایست یکی از فناوریهای متعدد است که بر پایهی سیستم ابری LiveGrid® ایست ایجاد شده است. برنامههای ناشناخته و احتمالاً مخرب و تهدیدات دیگر ممکن توسط سیستم ابری ایست از طریق سیستم بازخورد ESET LiveGrid® نظارت و به سیستم ابری ESET ارسال میشوند.
نمونههای جمعآوریشده به تحلیل خودکار در محیط Sandbox و تحلیل رفتاری تحت میشوند که در صورت تأیید وجود ویژگیهای مخرب، منجر به ایجاد تشخیصهای خودکار میشود. مشتریان ایست از این تشخیصهای خودکار از طریق سیستم شهرت ESET LiveGrid® بازخورد میگیرند بدون اینکه نیاز به انتظار برای بهروزرسانی موتور تشخیص دیگر داشته باشند.
 شهرت و حافظه نهان
در هنگام بررسی یک فایل یا URL، قبل از هرگونه اسکن، محصولات ما برای اشیاء مخرب شناختهشده یا اشیاء مثبت لیستشده بررسی از حافظه نهان محلی انجام میدهند. این اقدام باعث بهبود عملکرد اسکن میشود.
پس از آن، سیستم شهرت ESET LiveGrid® برای شهرت اشیاء پرسوجو میکند. (یعنی آیا اشیاء در جای دیگری دیده شده و به عنوان مخرب دستهبندی شده است). این اقدام باعث افزایش کارآیی اسکن میشود و امکان به اشتراک گذاری سریعتر اطلاعات مخرب با مشتریان ما را فراهم میکند.
اعمال لیست مجاز URL و بررسی شهرت جلوگیری از دسترسی کاربران به سایتهای دارای محتوای مخرب و/یا سایتهای تقلبی را ممکن میسازد.

تشخیص و مسدود کردن رفتاری – HIPS
سیستم جلوگیری از تخریب میزبان ایست (HIPS) از یک مجموعه پیشتعیینشده از قوانین استفاده میکند تا به دنبال فعالیتهای مشکوک بگردد و رویدادهای رفتاری مانند فرآیندهای اجرایی، فایلها و کلیدهای رجیستری را نظارت و اسکن کند. در صورت شناسایی، HIPS اقلام تخلف را گزارش میدهد و – اگر تجزیه و تحلیل عمیقتر مورد نیاز باشد – درخواست بازرسی عمیقتر با استفاده از لایههای فناوری دیگر ایست را ارسال میکند.
تجزیه و تحلیل رفتاری عمیق (DBI) یکی از ماژولهای درونیابی HIPS است که نظارت کاربر-حالت عمیقتر و دقیقتر بر روی فرآیندهای ناشناخته و مشکوک را ممکن میسازد. DBI در سال 2019 معرفی شد و یک داروی موثر برای تکنیکهای ترکیب شناختهشده توسط عوامل تهدید در محیط وحشی محسوب میشود.

Sandbox داخل محصول
بیشتر موارد امروزی از بدافزار به طور معمول با ارتعاش ورودی به حد امکان از تشخیص دور میشوند. برای از پس دیدن این و شناسایی رفتار واقعی در زیر سطح پنهان، از میز ماسه داخل محصول استفاده میکنیم. با کمک این فناوری، راهحلهای ایست اجزای مختلف سختافزار و نرمافزار رایانه را شبیهسازی میکنند تا نمونهی مشکوک را در یک محیط مجازی منعزل اجرا کنند.
ما از ترجمه دودویی برای حفظ میز ماسه داخل محصول سبک استفاده میکنیم و از کندشدن دستگاه جلوگیری میکنیم. اولین بار این فناوری را در راهحلهای خود در سال 1995 پیادهسازی کردیم و از آن زمان بهبود دادهایم.

اسکنر حافظه پیشرفته
اسکنر حافظه پیشرفته یک فناوری منحصربهفرد ESETاست که به طور مؤثر به یک مشکل مهم در بدافزارهای مدرن – استفاده سنگین از ارتعاش و/یا رمزنگاری – پاسخ میدهد. برای مقابله با این مشکلات، اسکنر حافظه پیشرفته رفتار یک فرآیند مشکوک را نظارت میکند و آن را پس از از بین بردن در حافظه اسکن میکند.
هر زمان که یک فرآیند از یک صفحهی اجرایی جدید تماس سیستمی برقرار میکند، اسکنر حافظه پیشرفته با استفاده از تجزیه و تحلیل کد رفتاری با استفاده از تشخیصهای DNA ایست اقدام به تجزیه و تحلیل میکند. به واسطه پیادهسازی حافظه نهان هوشمند، اسکنر حافظه پیشرفته هیچ تخریب مشهودی در سرعت پردازش ایجاد نمیکند.
علاوه بر این، یک روند جدید در بدافزارهای پیشرفته وجود دارد: برخی از کدهای مخرب اکنون تنها “در حافظه” عمل میکنند، بدون نیاز به اجزای ماندگار در سیستم فایل (به عبارت دیگر بدافزار بدون فایل) که به طور معمول قابل تشخیص هستند. تنها اسکن حافظه میتواند با موفقیت حملات مخرب چنینی را کشف کند و ایست با اسکنر حافظه پیشرفته خود برای این روند جدید آماده است.

مسدودکننده بهرهبرداری (اکسپلویت)
مسدودکننده بهرهبرداری بهطور معمول برنامههای قابل بهرهبرداری (مرورگرها، خوانندههای اسناد، مشتریان ایمیل، فلش، جاوا و غیره) را نظارت میکند. و بهجای تمرکز بر شناسایی مشخصههای CVE خاص، بر تکنیکهای بهرهبرداری تمرکز میکند. هنگام فعالسازی، رفتار فرآیند تجزیه و تحلیل میشود و اگر به عنوان مشکوک در نظر گرفته شود، تهدید ممکن است بلافاصله در دستگاه مسدود شود.
هرچند موتور اسکن ایست به بهرهبرداریهایی که در فایلهای سند نامناسب ظاهر میشوند پوشش میدهد. و محافظت از حمله شبکه به سطح ارتباطات میپردازد، تکنولوژی مسدودکننده بهرهبرداری فرآیند بهرهبرداری خود را مسدود میکند. این فناوری در حال توسعه مداوم است و روشهای جدید تشخیص به طور منظم اضافه میشود تا تکنیکهای جدید بهرهبرداری را پوشش دهد.

پوشش باجافزار (Ransomware Shield)
پوشش باجافزار ایست یک لایه اضافی است که کاربران را از باجافزار محافظت میکند. این فناوری تمام برنامههای اجراشده را بر اساس رفتار و شهرتشان نظارت و ارزیابی میکند. هدف آن تشخیص و مسدود کردن فرآیندها است که به رفتار باجافزار شباهت دارند.
این فناوری بهطور پیشفرض فعال است. اگر پوشش رنسومر ایست به واسطه یک عمل مشکوک فعال شود، کاربر به پذیرفتن یا رد کردن عملیات مسدودسازی دعوت خواهد شد. این ویژگی بهگونهای تنظیم شده است که در کنار سایر فناوریهای ایست از جمله سیستم محافظت از بدافزار ابری، محافظت از حملات شبکه و تشخیصهای DNA، سطح بالاترین ممکن از محافظت باجافزار را ارائه دهد.
 محافظت در سطح شبکه
ESET همچنین از تکنولوژیهای گستردهای برای شناسایی تهدیداتی که سعی در نفوذ به محیط قربانی در سطح شبکه دارند، استفاده میکند. این فهرست شامل شناسایی ارتباطات شبکه مخرب، بهرهبرداری از آسیبپذیریهای هنوز پچ نشده و حملات به انواع پروتکلها مانند پروتکل راه دسترسی از راه دور، SMB و SQL است.
برای افزایش محافظت در سطح شبکه که توسط محصولات ایست ارائه میشود، متخصصان ما محافظت از شبکه رباتی را توسعه دادهاند. این فناوری به طور خاص برای شناسایی ارتباطات و فرآیندهای مخرب مرتبط با رباتها طراحی شده است. شبکههای گستردهای از دستگاههای آلوده تحت کنترل حملهکنندگان، که به طور معمول برای حملات DDoS، توزیع بدافزار و ارسال ایمیلهای ناخواسته استفاده میشوند.

خانه متصل
لایه خانه متصل ما برای فاش کردن آنچه در شبکههای وایفای کاربران رخ میدهد و بهرهبرداری بیشتری از دستگاههای متصل و تنظیمات هوش مصنوعی طراحی شده است. همچنین به کاربران کمک میکند تا آسیبپذیریهای موجود در شبکههای خانگی خود را مانند نقایص نرمافزاری غیرپچ شده در مودمهایشان، پورتهای باز و گذرواژههای ضعیف مودم شناسایی کنند.
خانه متصل به کاربران نمایی کاربرپسند از دستگاههای متصل را ارائه میدهد، نشاندهنده چاپگرها، مودمها، دستگاههای تلفن همراه، کنسولهای بازی، دستگاههای اینترنت اشیاء و سایر دستگاههای متصل به شبکههای وایفای آنها است. نمای کلی ارائهشده شامل آدرس IP، آدرس MAC، نام، مدل و تولیدکننده هر دستگاه اسکن شده میشود.
