

وقتی اقدامات پیشگیرانه شکست میخورند، این پنج اقدام میتوانند شما را نجات دهند. حملهکنندگان روز به روز پنهانتر میشوند و روشهای آنها به حدی پیشرفته شده که حتی از پیشرفتهترین دفاعهای پیشگیرانه سایبری نیز فرار میکنند. این بلاگ مثالهایی از موارد استفاده را ارائه میدهد که در آنها تشخیص و پاسخ به تهدیدات در نقاط انتهایی (EDR) میتواند به شما در شناسایی و توقف حملات پیچیده کمک کند.
تشخیص و پاسخ به تهدیدات در نقاط انتهایی (EDR) چیست؟
تشخیص و پاسخ به تهدیدات در نقاط انتهایی (EDR) یک راهحل امنیتی یکپارچه است که نظارت مستمر در زمان واقعی و جمعآوری دادههای نقطه انتهایی را با قابلیتهای پاسخ و تحلیل خودکار بر اساس قوانین ترکیب میکند.
EDR یک خط دفاعی دوم پس از آنتیویروسهای سنتی و حتی محافظتهای نسل جدید آنتیویروس (NGAV) ارائه میدهد که با توجه به استفاده مهاجمان از تکنیکهای پیشرفته برای فرار از این دفاعهای خط اول، نیاز به آن روز به روز بیشتر میشود. EDR به تیمهای امنیتی این امکان را میدهد تا حملات پیشرفته را به سرعت شناسایی و پاسخ دهند، تا مشخص کنند که مهاجمان چگونه وارد محیط شدهاند و (هنگامی که با NGAV و برخی راهحلهای دیگر پیادهسازی میشود) میتوانند سیاستهایی را برای جلوگیری از حملات مشابه در آینده تنظیم کنند.
نقاط انتهایی تحت حمله قرار میگیرند زیرا مردم در آنجا هستند و مردم نسبت به مهندسی اجتماعی، فیشینگ و دیگر حملات که از کاربران مشغول و حواسپرت استفاده میکنند، آسیبپذیر هستند. (در واقع، عامل انسانی در ۷۴٪ از تمام نقضها نقش دارد.) آسیبپذیریها در خود نقاط انتهایی، از جمله نرمافزارها و سیستمعاملهای قدیمی، نیز سازمانها را در معرض حملات قرار میدهند.
EDR در برابر همه این تهدیدات دفاع میکند، به عنوان یک تور ایمنی عمل کرده و به شما کمک میکند تا تهدیداتی که از حفاظت نقطه انتهایی عبور کردهاند را شناسایی کنید و به سرعت و کارآمد به آنها پاسخ دهید.
مثالهایی از EDR: اقدامات پیشرفته برای تیمهای امنیتی، موارد استفاده از EDR
راهحلهای EDR به تیمهای امنیتی اجازه میدهند تا در فعالیتهای پیشرفته تشخیص و پاسخ شرکت کنند که بدون کمک EDR دشوار، زمانبر و پراکنده خواهد بود. مثالهایی از EDR و قابلیتهای پیشرفتهای که EDR فراهم میکند، شامل پاسخ به حادثه، رفع مشکل از راه دور، اولویتبندی/بصریسازی هشدارها، شکار تهدید و تحقیقات جنایی است.
پاسخ به حادثه
توانایی پاسخ سریع و با اعتماد به حوادث شناسایی شده سایبری میتواند تفاوت بین حداقل اختلال در کسب و کار و خسارت فاجعهبار را ایجاد کند. استراتژیها و تاکتیکهای مناسب پاسخ به حادثه (IR) برای محدود کردن شعاع حملات ضروری هستند. بر اساس گزارش هزینه نقض داده ۲۰۲۳، موثرترین استراتژی IR برای شناسایی و پاسخ به نقض سریعتر، تشکیل تیم IR و آزمایش برنامه IR شما قبل از نیاز به اجرای آن است. طبق گزارش، این کار زمان لازم برای شناسایی نقضها را به میزان ۵۴ روز کاهش میدهد.
رفع مشکل از راه دور
ما قبلاً اشاره کردیم که چقدر موارد استفاده از EDR مهم است که به محض شناسایی تهدید به سرعت و قاطعانه عمل کنیم. این میتواند در عصری که اعضای تیم امنیتی و SOC از چندین سایت، از جمله دفاتر خانگی کار میکنند، چالشبرانگیز باشد. از فروشندگان EDR بپرسید که آیا راهحل آنها به تیم شما اجازه میدهد تا به طور امن و سریع تحقیقات و رفع مشکل کامل را از هر نقطهای در جهان انجام دهد یا خیر.
راهحلهای پیشرفته از معماریهای بومی ابری استفاده میکنند تا به عنوان مثال، به مدیران یک شل از راه دور ارائه دهند که به طور مستقیم دید به هر نقطه انتهایی در سراسر سازمان را ارائه میدهد – یک قابلیت کلیدی هنگامی که تیمها نیاز به پاسخ به میزبانهای آلوده در سریعترین زمان ممکن دارند.
تجزیه و تحلیل و بصریسازی هشدارها
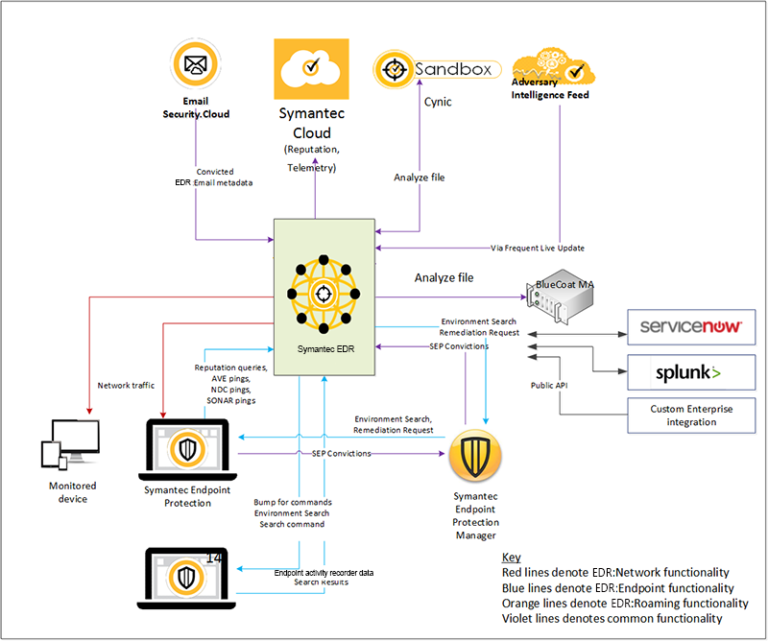
از هر عضوی از تیم SOC بپرسید، آنها تایید خواهند کرد: خستگی ناشی از هشدارها واقعی است. یکی از مهمترین قابلیتها برای مبارزه با این خستگی، بصریسازیهایی است که به تحلیلگران اجازه میدهد هشدارها را تجزیه و تحلیل کنند. با ابزارهای مناسب، تحلیلگران میتوانند به سرعت و به راحتی درک کنند که در طول توالی حمله چه اتفاقی افتاده است. این کمک میکند سیاستهایی برای جلوگیری از وقوع مجدد حملات مشابه تنظیم شوند.
ایده خوبی است که قابلیتهای بصریسازی هشدارهایی که هر فروشنده EDR ارائه میدهد را بررسی کنید. به دنبال راهحلهایی باشید که تمام رویدادهای مرتبط با هشدار را به صورت بصری نمایش دهند. شما باید بتوانید یک فرآیند یا رویداد خاص را انتخاب کنید تا شهرت، تاکتیکها، تکنیکها و روشها (TTPs)، خط فرمان استفاده شده و اطلاعات دیگر را ببینید. بصریسازی باید اطلاعات قابل عملیاتی درباره رویدادهایی که در طول یک هشدار رخ دادهاند، از جمله جایی که پیشگیری اعمال شده، منبع و آنچه مهاجم ممکن است تلاش کرده باشد، ارائه دهد. شما نباید به چیزی کمتر از این رضایت دهید.
موارد استفاده از EDR: شکار تهدید
شکار تهدید برای صنعت جدید نیست، اما قطعاً یک مفهوم جدید برای بسیاری از تیمهای امنیتی، به ویژه آنهایی که تازه با EDR آشنا شدهاند، میباشد. شکار تهدید عبارت است از جستجوی شاخصهای تهاجم (IOCs) در سرورهای ابری عمومی و خصوصی، نقاط انتهایی و شبکهها. این شاخصها میتوانند نشانهای از تهاجم، نفوذ یا استخراج داده باشند.
شکار تهدید با پاسخ به حادثه متفاوت است زیرا شکار تهدید پیشگیرانه است، در حالی که پاسخ به حادثه واکنشی است. با این حال، این دو نقش دست در دست هم کار میکنند. در واقع، بسیاری از تیمهای امنیتی اعضای کارکنان خود را به وظیفه شکار تهدید اختصاص میدهند؛ اغلب این افراد پاسخدهندگان موفق به حادثه هستند که تجربهشان به آنها کمک میکند تا به درستی رفتار مهاجم را پیشبینی کنند و بدانند که در مرحله بعد چه کاری انجام خواهند داد.
برای بهینهسازی شکار تهدید و اطمینان از اثربخشی آن، به دنبال راهحلهایی باشید که دادههای جامع و اطلاعات تهدید گسترده جمعآوری میکنند، که تمام اطلاعات مورد نیاز شما را برای شکار پیشگیرانه تهدیدات، کشف رفتار مشکوک، مختل کردن حملات در حال انجام، تعمیر سریع آسیب، مدیریت آسیبپذیری و رسیدگی به نقاط ضعف در دفاعها فراهم میکنند. راهحلهای برتر به شما اجازه میدهند تا دادههای خام و فیلتر نشده نقاط انتهایی را جستجو کنید، حتی اگر نقطه انتهایی آفلاین باشد. با ایجاد فهرستهای نظارتی خودکار، باید بتوانید شکار خود را در سراسر شرکتهای بزرگ مقیاس دهید و هرگز دو بار یک تهدید را شکار نکنید.
تحقیقات قانونی
شناسایی دقیق چگونگی وقوع یک نفوذ، از جمله شناسایی تاکتیکها، تکنیکها و روشها (TTPs) و درک مسیرهایی که مهاجمان طی کردهاند، برای جلوگیری از حملات مشابه در آینده حیاتی است. اینجا است که دید گسترده وارد میشود: هر چه دادههای بیشتری در اختیار محققان قانونی باشد، تحلیل آنها دقیقتر خواهد بود.
راهحل EDR شما باید بتواند کل زنجیره حمله را بصریسازی کند. این کار شناسایی علت اصلی یک حادثه را آسانتر میکند. تحلیلگران باید بتوانند به سرعت از هر مرحله حمله عبور کنند تا به رفتار مهاجم پی ببرند، نقاط ضعف امنیتی را ببندند و از هر تکنیک حمله جدیدی درس بگیرند.
جهت کسب اطلاعات بیشتر و ارتباط با کارشناسان تماس حاصل فرمایید.
۰۲۱۸۸۸۰۴۹۶۱ , ۰۲۱۷۴۳۹۱۱۰۱
