

شبکههای شرکتی میتوانند در دنیای سریعالسیر امروز آسیبپذیریهای زیادی را به وجود آورند. با ظهور تهدیدات سایبری و تاکتیکهای نوآورانه جرایم سایبری، هکرها راههای آسانتری برای دسترسی به شبکهها از طریق نقاط دسترسی متعدد، مانند نقاط انتهایی شرکتی، پیدا میکنند. راهحل کلی برای این مشکل استفاده از راهحلهای تشخیص و پاسخ انتهایی (EDR) بوده است. در این مقاله، نگاهی دقیقتر 9 اشتباه در استقرار EDR در هنگام پیادهسازی این ویژگی امنیت سایبری میاندازیم. ابتدا بیایید درک بهتری از EDR به عنوان یک پلتفرم داشته باشیم.
EDR چیست؟
یک شبکه از چندین جزء تشکیل شده است که با هم زیرساخت شما را تشکیل میدهند. نقاط انتهایی شبکه، نقاطی در حاشیه شبکه هستند که به شبکه کامپیوتری متصل شده و اطلاعات را تبادل میکنند – مانند کامپیوترهای شخصی، گوشیهای هوشمند، ماشینهای مجازی، سرورها و غیره. این نقاط انتهایی به دلیل موقعیتشان در حاشیه شبکه و همچنین در معرض بالای اینترنت و تعداد بیشتری از آسیبپذیریها، به هدفهای اصلی حملات سایبری تبدیل شدهاند. بنابراین، سازمانها به پلتفرمهای EDR نیاز دارند.
تعریف ساده EDR، پلتفرمی است که بر شناسایی و کاهش تهدیداتی که به نقاط انتهایی یک شبکه هدف قرار میگیرند، تمرکز دارد. راهحلهای EDR به تیم IT شما این امکان را میدهند تا فایلها یا فعالیتهای مشکوک را در سطح نقاط انتهایی شناسایی کنند، قبل از اینکه آنها وارد شبکه شوند یا حتی در حالی که هنوز فعال هستند. EDR که توسط آنتون چووکین از گارتنر معرفی شده، میتواند به عنوان راهحلهایی که “رفتارهای سطح سیستم نقاط انتهایی را ضبط و ذخیره میکنند، از تکنیکهای تجزیه و تحلیل دادههای مختلف برای شناسایی رفتارهای مشکوک استفاده میکنند، اطلاعات متنی ارائه میدهند، فعالیتهای مخرب را مسدود میکنند و پیشنهادات بهبودی برای بازگرداندن سیستمهای آسیبدیده ارائه میدهند” خلاصه شود.
به طور معمول، ابزارهای EDR از نرمافزارهای سبکوزن که بر روی نقاط انتهایی نصب میشوند، استفاده میکنند تا به طور مداوم فعالیتهای دستگاه را در زمان واقعی نظارت و ضبط کنند. این به معنای بررسی لاگهای سیستم، تغییرات رجیستری، اتصالات شبکه و فعالیتهای فایل و ارسال دادههای حاصل به یک سرور مرکزی برای تجزیه و تحلیل است. پس از شناسایی یک تهدید، یک هشدار برای تیم IT، مدیران امنیتی یا سایر طرفهای مسئول ایجاد میشود تا بهطور مناسب به آن پاسخ دهند – شامل منبع تهدید، نوع حمله استفاده شده و نقاط انتهایی آسیبدیده.
اغلب مردم ممکن است بپرسند تفاوت بین یک راهحل EDR و یک راهحل XDR چیست – در حالی که هر دو برای شناسایی تهدیدات طراحی شدهاند. در بحث XDR و EDR، مشخص است که تشخیص و پاسخ توسعهیافته (XDR) منابع امنیتی را در سراسر زنجیره امنیت سایبری بهمنظور محافظت از شرکت یکپارچه میکند. EDR، از سوی دیگر، برای تقویت امنیت نقاط انتهایی فردی در شبکه سازمان طراحی شده است. اساساً، یک راهحل XDR دامنه وسیعتری ارائه میدهد و اقدامات امنیتی را در نقاط انتهایی، سیستمهای ابری، شبکه و ایمیل یکپارچه میکند. هر راهحل به نیازهای خاص کسبوکار مربوطه سفارشی میشود.
بهعنوان یک گزینه دیگر، در حالی که نرمافزارهای ضد ویروس و پلتفرم EDR هر دو برای حفاظت در برابر بدافزار و تهدیدات سایبری کار میکنند، یک راهحل EDR بهطور قابل توجهی برای جایگزینی راهحلهای ضد ویروس در درازمدت مناسبتر است و سطح عمیقتری از شناسایی و کاهش تهدیدات را فراهم میآورد. نرمافزار ضد ویروس سنتی تنها میتواند به تهدیدات شناسایی شده پاسخ دهد، در حالی که بیشتر راهحلهای مدرن EDR ممکن است از قبل ویژگیهای ضد ویروس یا ضد بدافزار را در خود داشته باشند. این راهحل جامع شامل پیشگیری، EDR و قابلیتهای مدیریت نقاط انتهایی است. این معمولاً به عنوان پلتفرم حفاظت از نقاط انتهایی شناخته میشود، مشابه تعریفی که توسط گارتنر استفاده میشود.
حالا که بیشتر درباره راهحلهای EDR میدانیم، بیایید برخی از اشتباهات رایج که افراد ممکن است در طی فرآیند استقرار EDR مرتکب شوند را بررسی کنیم.
9 اشتباه در استقرار EDR
استقرار EDR یک وظیفه اساسی برای شرکتهایی است که به دنبال ارتقاء و حفظ وضعیت امنیت سایبری خود هستند. با این حال، با استقرار نادرست، راهحل EDR شما ممکن است بیشتر به عنوان مانع عمل کند تا کمک. برای کمک به فرآیند استقرار EDR، ما 9 اشتباه در استقرار EDR و نحوه اجتناب از آنها را گردآوری کردهایم:
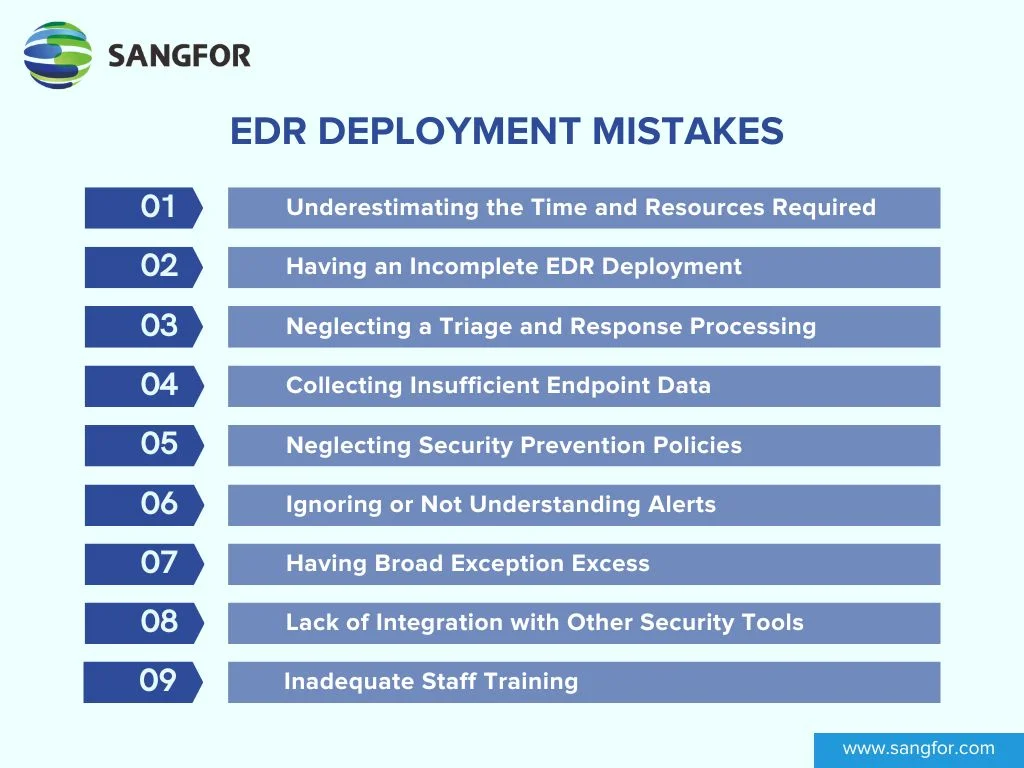
۱. دستکم گرفتن زمان و منابع مورد نیاز برای پیادهسازی EDR
پیادهسازی یک راهحل مناسب EDR میتواند کار منابعبر و زمانبر برای هر سازمانی باشد. EDR مؤثر شامل جمعآوری و تحلیل حجم زیادی از دادههاست که نیاز به قابلیتهای گسترده دیدگاه، دسترسی و پاسخ به نقاط پایانی دارد. بدون درک کامل از دامنه کار و آمادهسازی مورد نیاز، شرکتها میتوانند به راحتی در روند پیادهسازی EDR غرق شوند.
از این مشکل جلوگیری کنید با:
- انجام تحقیق جامع به موقع تا اطمینان حاصل کنید که تیم و شرکت شما منابع و نیروی انسانی لازم برای پیادهسازی راهحل EDR مورد نیاز را دارند.
- شناسایی داراییهای حیاتی، تهدیدات احتمالی و سیاستهای انطباق.
- اطمینان از اینکه تیم شما میتواند به طور مؤثر تعداد هشدارهای تولید شده را مدیریت کند و زمان لازم برای بررسی و تحقیق در مورد تهدیدات احتمالی را درک کند.
۲. پیادهسازی ناقص EDR
راهحل EDR شما باید در تمام نقاط پایانی نصب شود. عدم انجام این کار باعث میشود که برخی از دستگاههای میزبان بدون بررسی باقی بمانند و نقطه دسترسی آسیبپذیری برای تهدیدات سایبری ایجاد شود.
از این مشکل جلوگیری کنید با:
- اطمینان از اینکه تمام نقاط پایانی راهحل EDR را نصب و راهاندازی کردهاند.
- ایجاد پوشش جامع با نصب جمعآورندهها در هر میزبان در سازمان شما.
۳. غفلت از پردازش تریاژ و پاسخ
هنگامی که یک حادثه امنیتی رخ میدهد، راهحل EDR شما نیاز به یک طرح دقیق برای پاسخ به تهدید دارد. یک فرآیند مناسب تریاژ و پاسخ اطمینان میدهد که واکنش سریعی به رویدادهای امنیتی در زمان وقوع انجام شود. با این حال، بسیاری از شرکتها ممکن است از ایجاد طرح برای این فرآیند حیاتی غفلت کنند.
از این مشکل جلوگیری کنید با:
- ترسیم فرآیند خود برای اولویتبندی هشدارها، تخصیص، تحقیق و ترمیم به موقع.
- امکان ردیابی، پاسخدهی و تحقیق در مورد حوادث امنیتی به صورت آنی برای تیم IT خود.
- درک اینکه آیا تیم شما میتواند به طور همزمان چندین تهدید را مدیریت کند یا اینکه نیاز به کارشناسان و تحلیلگران اضافی خواهد بود.
۴. جمعآوری دادههای ناکافی از نقاط پایانی
برای پردازش و تحلیل مؤثر تهدیدات سایبری، راهحل EDR شما باید قادر به جمعآوری حجمهای مختلف داده از نقاط پایانی باشد. این امر نمیتواند در صورت محدودیت دادهها از سمت نقاط پایانی یا پیکربندی نادرست پلتفرم EDR انجام شود.
از این مشکل جلوگیری کنید با:
- پیکربندی راهحل EDR خود برای جمعآوری تمام دادههای مربوط به نقاط پایانی – شامل اجرای فرایند، اتصالات شبکه، تغییرات رجیستری و فعالیت فایل.
- تحلیل منظم دادههای جمعآوریشده برای شناسایی ناهنجاریها، نشانههای نفوذ و تهدیدات جدید.
- ایجاد یک سیاست نگهداری دادهها بر اساس الزامات انطباق و پاسخ به حوادث شرکت شما.
۵. غفلت از سیاستهای پیشگیری امنیتی
راهحلهای EDR اغلب دارای پروتکلها و سیاستهای امنیتی هستند که میتوانند به راحتی در حین تست یا نگهداری خاموش یا غیرفعال شوند. با این حال، این سیاستها باید به طور مداوم نظارت شوند تا اطمینان حاصل شود که سازمان از فعال کردن دوباره آنها غافل نشده است – که منجر به باقیماندن سیستم در حالت شبیهسازی میشود.
از این مشکل جلوگیری کنید با:
- بررسی سیاستهای امنیتی برای اطمینان از اینکه تنظیمات پیشگیری آنها پس از تنظیم یا تست فعال است.
- اطمینان از اینکه تیم شما از هرگونه سیاست امنیتی که در هر زمانی غیرفعال شده است، آگاه است.
۶. نادیده گرفتن یا درک نادرست هشدارها
درک هشدارهای ارائهشده توسط پلتفرم EDR شما برای تأمین امنیت شبکه شما ضروری است. نادیده گرفتن هشدارها یا درک نادرست آنها باعث میشود که پروتکلها و پاسخهای امنیتی به حرکت درنیاید – که به طور کامل کارایی پلتفرم EDR و استفاده از آن را تضعیف میکند.
از این مشکل جلوگیری کنید با:
- اطمینان از اینکه تیم شما تمام هشدارها و اعلانها را درک میکند و از یک سیستم پشتیبانی قوی از ارائهدهنده EDR خود برخوردار است.
- نظارت و بررسی مداوم راهحل EDR خود برای شناسایی زودهنگام هشدارها.
- پیکربندی هشدارها طبق نیازهای شرکت شما با سفارشیسازی قوانین شناسایی و آستانههای هشدار. این همچنین مثبتهای کاذب و منفیهای کاذب را به حداقل میرساند.
در عوض، سازمانهایی که از تخصص امنیتی برای تحلیل مؤثر هشدارهای تهدید برخوردار نیستند، میتوانند به خدمات تشخیص و پاسخ مدیریتشده که توسط کارشناسان نگهداری میشود، تکیه کنند.۷. وجود استثنائات وسیع و اضافی
معمولاً با یک راهحل EDR، کاربران میتوانند استثنائاتی برای پاسخها تنظیم کنند تا از مثبتهای کاذب و هشدارهای غیرضروری جلوگیری کنند. متأسفانه، داشتن دامنه بسیار وسیع از استثنائات و معافیتها میتواند در نهایت کارایی راهحل EDR شما را تضعیف کند.از این مشکل جلوگیری کنید با:
- محدود کردن استثنائات و پیکربندیهای نادرست از ابتدا با در نظر گرفتن امنیت.
- اجتناب از پیکربندیهای نادرست متداول. این شامل معافیتهای کلی برای پردازشگرهای دستوری مانند ‘cmd.exe’ یا ‘PowerShell.exe’، تنظیمات بیش از حد مجاز برای برنامههای بالقوه ناامن – یا “LOLbins”، معافیتها برای فرآیندهای حیاتی مانند ‘svchost.exe’ یا ‘rundll32.exe’ که با اطلاعات حساس مانند ‘lsass.exe’ تعامل دارند، یا مجوزهای عمومی برای اسکریپتهای PowerShell به جای محدودیت به اسکریپتهای خاص و تأییدشده میشود.
۸. عدم یکپارچگی با سایر ابزارهای امنیتی
یکی از عناصر کلیدی یک پلتفرم EDR مؤثر، قابلیت یکپارچگی بیوقفه با سیستمهای امنیتی موجود است. یک راهحل EDR باید قادر باشد با ابزارهای امنیتی مانند سیستمهای مدیریت اطلاعات و رویدادهای امنیتی (SIEM)، سیستمهای تشخیص نفوذ (IDS) و راهحلهای مدیریت آسیبپذیری یکپارچه شود. به عنوان بخشی از یک راهحل تشخیص و پاسخ گسترشیافته (XDR)، یکپارچگی بسیار حائز اهمیت است. این اطمینان میدهد که یک رویکرد جامع به امنیت سایبری با همبستگی پاسخهای امنیتی و ارتقاء حفاظت کلی وجود دارد.از این مشکل جلوگیری کنید با:
- اطمینان از اینکه یکپارچگی با سایر محصولات امنیتی یک ویژگی محوری از راهحل EDR انتخابی شماست تا یک اکوسیستم امنیتی جامع فراهم شود.
۹. آموزش ناکافی پرسنل
نیروی کار شما اغلب خط دفاعی عملی اول در برابر تهدیدات سایبری است. غفلت از ارائه آموزش و تحصیلات مناسب به اعضای پرسنل که به طور منظم راهحل EDR شما را مدیریت میکنند، منجر به عملکرد ضعیف و مشکلات امنیتی خواهد شد.از این مشکل جلوگیری کنید با:
- آموزش تیم امنیتی خود در مورد چگونگی استفاده از راهحل EDR، نحوه پیادهسازی صحیح آن و نحوه نگهداری بهینه.
- اطمینان از اینکه پرسنل میدانند چگونه هشدارها را تحلیل کنند، حوادث را بررسی کنند و به تهدیدات به طور مؤثر پاسخ دهند.
- بهروز نگهداشتن آموزش کارکنان به طور منظم تا با تهدیدات در حال تکامل و بهروزرسانیهای پلتفرمهای EDR همگام باشند.
بهعلاوه، سازمانهایی که از تخصص امنیتی کافی برخوردار نیستند یا با محدودیت بودجه در هزینههای امنیتی روبرو هستند، میتوانند به یک پلتفرم تشخیص و پاسخ مدیریتشده متکی شوند که اعضای کارکنان معتبر و قابل اعتمادی را استخدام کرده است.
پیادهسازی مؤثر EDR اطمینان میدهد که شرکت شما از آسیبپذیریهای امنیتی و اشتباهات پیادهسازی در مسیر جلوگیری کند. سعی کنید این تلههای رایج را هنگام سرمایهگذاری در یک راهحل EDR به خاطر بسپارید تا از خرید خود بهرهوری بیشتری ببرید. خوشبختانه، میتوانیم این فرآیند را سادهتر کنیم و پلتفرم امنیتی Sangfor Endpoint Secure را نیز توصیه کنیم.لایسنس Sangfor را برای پیادهسازی EDR خود انتخاب کنید
با تمرکز بر نوآوری و امنیت سایبری الهامبخش، Sangfor Endpoint Secure حفاظت برتر از نقاط پایانی را با قابلیتهای پیشرفته و جامع برای ایمنی شبکه و دادههای شما ارائه میدهد. Sangfor Endpoint Secure بهطور منحصر به فردی طراحی شده است تا تهدیدات را در زمان واقعی شناسایی و به آنها پاسخ دهد و در عین حال امکان پیادهسازی و یکپارچگی انعطافپذیر EDR را با سایر محصولات امنیتی فراهم کند.Sangfor همچنین یک قدم جلوتر میرود و پشتیبانی مشتری قابل اعتماد و مداومی را با خدمات محلی ۲۴ ساعته و ۷ روز هفته ارائه میدهد تا در هر مرحله از راه به مشتریان کمک کند. این امر اطمینان میدهد که پیادهسازی EDR شما بدون مشکل و ایمن باشد و به شما آرامش خاطر کامل بدهد. امروز با Sangfor تماس بگیرید تا درباره ارتقاء زیرساخت ابری و امنیت سایبری خود اطلاعات بیشتری کسب کنید.
