
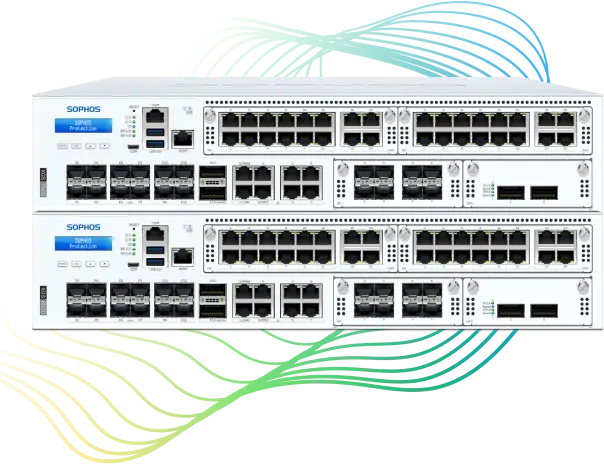
در دنیای امروز که تهدیدات سایبری هر روز پیچیدهتر و هوشمندتر میشوند، داشتن یک لایهی دفاعی قدرتمند در مرز شبکه، دیگر یک انتخاب نیست بلکه یک ضرورت است. فایروالهای سوفوس (Sophos Firewall Devices) با ترکیب فناوریهای پیشرفتهی امنیتی، مدیریت ساده و کارایی بالا، یکی از کاملترین راهحلهای محافظت از شبکههای سازمانی و تجاری بهشمار میآیند. این دستگاهها با بهرهگیری از معماری Xstream، قابلیت بازرسی عمیق ترافیک (Deep Packet Inspection) و یکپارچگی کامل با اکوسیستم امنیتی سوفوس، امنیتی چندلایه و هوشمند را برای کسبوکارها فراهم میسازند. در ادامه به بررسی جامع مدلها، ویژگیها و تفاوت نسلهای مختلف فایروال سوفوس میپردازیم. با لایسنس فایروال سوفوس و دستگاه فایروال سوفوس بهترین لایه امنیتی را تجربه کنید.
جدول محتوا
چرا فایروال سوفوس؟ مزایا و مقایسه با رقبا
فایروال، دیگر فقط یک دیوار نیست
امروز مرز شبکهی سازمانها جایی است که بیشترین حمله از آن آغاز میشود؛ بهرهبرداری از آسیبپذیری تجهیزات پیرامونی و VPN یکی از سریعترین مسیرهای نفوذ است. فایروال نسلبعدی (NGFW) باید فراتر از باز و بستن پورت عمل کند: ترافیک رمزنگاریشده را ببیند، تهدید ناشناخته را تشخیص دهد و در لحظه واکنش نشان دهد. فایروال سوفوس دقیقاً برای همین ساخته شده — و کاری میکند که کمتر رقیبی به این سادگی انجام میدهد.
مزیتهای کلیدی فایروال سوفوس
۱. امنیت هماهنگ (Synchronized Security) — تمایز اصلی سوفوس.
وجه متمایز واقعی سوفوس، قابلیتی بهنام Security Heartbeat است: فایروال و آنتیویروسِ اندپوینت (Intercept X) مدام با هم گفتوگو میکنند و بهمحض شناسایی یک سیستم آلوده، فایروال آن را بهصورت خودکار و آنی از شبکه ایزوله میکند تا تهدید پخش نشود. اگر Sophos Intercept X روی همهی اندپوینتها اجرا شود، این یکپارچگی دوطرفهی فایروال-اندپوینت واقعاً بیرقیب است. این همان چیزی است که یک فایروال معمولی را به یک سامانهی دفاعی خودترمیم تبدیل میکند.
۲. سادگی مدیریت (Sophos Central) — کمترین سربار عملیاتی.
کل زیرساخت — فایروال، اکسسپوینت، سوییچ و اندپوینت — از یک کنسول ابری واحد مدیریت میشود. نقطهی قوت سوفوس سادگی عملیاتی است؛ ترکیب Sophos Central و Synchronized Security کمسربارترین گزینهی بازار است. برای تیمهایی که نیروی امنیتی متخصص و پرشمار ندارند، این یعنی حفاظت سازمانی بدون پیچیدگی سازمانی.
۳. معماری Xstream — امنیت کامل بدون افت سرعت.
معماری Xstream ترافیک مطمئن و عملیات رمزنگاری را offload میکند تا توان پردازشی برای ترافیکی که واقعاً به بازرسی عمیق نیاز دارد آزاد بماند. نتیجه: بازرسی TLS 1.3، سیستم پیشگیری از نفوذ و تحلیل بدافزار مبتنی بر یادگیری عمیق، همه همزمان و بدون کندکردن اینترنت سازمان.
۴. رضایت کاربران — یک عدد گویا.
در بازار Hybrid Mesh Firewall در Gartner Peer Insights، سوفوس امتیاز ۴٫۸ از ۵ را دارد، در حالیکه فورتینت ۴٫۶ و پالوآلتو ۴٫۶ گرفتهاند. یعنی در تجربهی واقعیِ کسانی که این محصولات را روزانه استفاده میکنند، سوفوس اندکی جلوتر ایستاده است.
۵. چرخهی عمر بلند — سرمایهگذاری مطمئن.
نسل فعلی (سری XGS) تا ۵ سال پس از اعلام پایان فروش پشتیبانی میشود؛ یعنی خیال شما از بهروزرسانی و پشتیبانی برای سالها راحت است.
هیچ فایروالی «بهترینِ مطلق» نیست؛ اما اگر سازمان شما هم امنیت جدی میخواهد و هم نمیخواهد درگیر پیچیدگی و سربار عملیاتی سنگین شود، سوفوس نقطهی تعادل درست است: حفاظت هماهنگ و خودکار، مدیریت ساده از یک کنسول، کارایی بالا بدون افت سرعت، و بالاترین رضایت کاربران در ردهی خود. همین ترکیب است که سوفوس را در بازار کسبوکارهای کوچک، متوسط و سازمانی، اندکی جلوتر از رقبا نگه میدارد.
| مزیت | توضیح کوتاه |
|---|---|
| 🔹 سرعت بالا | معماری Xstream و FastPath |
| 🔹 امنیت پیشرفته | IPS، TLS Inspection، Sandboxing |
| 🔹 مدیریت متمرکز | از طریق Sophos Central |
| 🔹 پشتیبانی از فناوریهای نو | 10GbE، Wi-Fi 6، SD-WAN، 5G |
| 🔹 هوش مصنوعی و یادگیری ماشینی | شناسایی تهدیدات روز دنیا |
| 🔹 هماهنگی با Endpoint | امنیت خودکار و واکنش سریع |
فایروال سری XGS
نسل فعلی | معماری Xstream | طولانیترین چرخه عمر
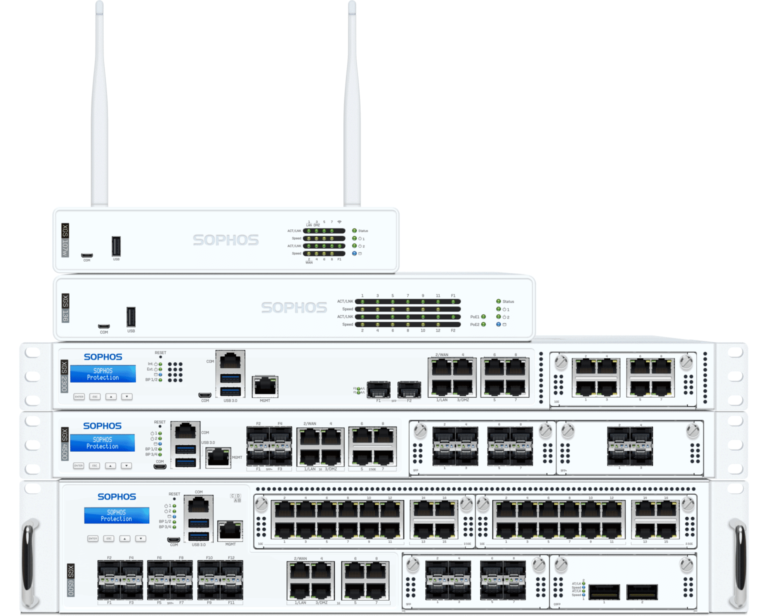
نسل فعلی فایروالهای سوفوس و ستون اصلی سبد محصولات. XGS بر پایهی معماری Xstream ساخته شده و یک فایروال نسلبعدی (NGFW) کامل است: بازرسی ترافیک رمزنگاریشده با TLS 1.3، سیستم پیشگیری از نفوذ (IPS)، تحلیل بدافزار مبتنی بر یادگیری عمیق و سندباکس ابری، همه بدون افت محسوس کارایی؛ چون معماری Xstream ترافیک مطمئن و عملیات رمزنگاری را offload میکند تا توان پردازشی برای ترافیکی که واقعاً نیاز به بازرسی عمیق دارد آزاد بماند. کل خط از دفتر تکنفره تا دیتاسنتر را پوشش میدهد، از یک کنسول ابری (Sophos Central) مدیریت میشود و با Sophos Endpoint از طریق Synchronized Security هماهنگ میشود تا سیستم آلوده را بهصورت خودکار ایزوله کند. مهمتر از همه برای مشتری: XGS طولانیترین چرخهی عمر را دارد (پشتیبانی تا ۵ سال پس از اعلام پایان فروش)، یعنی امنترین انتخاب از نظر سرمایهگذاری بلندمدت.
| مدل | فرمفکتور | وایفای داخلی | وضعیت | توضیح |
|---|---|---|---|---|
| XGS 88 / 88w | دسکتاپ (بدون فن) | مدل w | فعال | نسل ۲ — دفاتر کوچک |
| XGS 108 / 108w | دسکتاپ (بدون فن) | مدل w | فعال | نسل ۲ |
| XGS 118 / 118w | دسکتاپ | مدل w | فعال | نسل ۲ |
| XGS 128 / 128w | دسکتاپ | مدل w | فعال | نسل ۲ |
| XGS 138 | دسکتاپ | — | فعال | نسل ۲ — دارای ۲× SFP+ ۱۰G |
| XGS 87 / 87w · 107 / 107w · 116 / 116w · 126 / 126w · 136 / 136w | دسکتاپ | مدل w | تا اتمام موجودی | نسل ۱ |
| XGS 2100 · 2300 · 3100 · 3300 · 4300 · 4500 | رکمونت 1U | — | فعال | سازمانهای متوسط و توزیعشده |
| XGS 5500 · 6500 · 7500 · 8500 | رکمونت 2U | — | فعال | سازمان بزرگ و دیتاسنتر |
- XGS 88 و 108 بدون فن و کاملاً بیصدا هستند؛ گزینهی ایدهآل محیطهای حساس به نویز مثل مطب و کلینیک، مدرسه و فروشگاه.
- مدلهای نسل ۲ (سری xx8، عرضهی ۲۰۲۴) تا دو برابر کارایی نسل قبل را با نصف مصرف برق ارائه میدهند و همگی پورت 2.5G دارند.
- XGS 138 دروازهی ورود به «لبهی توزیعشده» است؛ پردازندهی اختصاصی Xstream Flow برای شتابدهی سختافزاری و دو پورت SFP+ دهگیگابیتی دارد.
- رکمونت 1U (2100 تا 4500) برای سازمانهای متوسط و توزیعشده، با امکان افزودن ماژولهای Flexi Port بهجای تعویض کل دستگاه.
- رکمونت 2U (5500 تا 8500) بیشترین throughput، بالاترین تراکم پورت و افزونگی کامل (منبع تغذیه و SSD دوگانه) را برای دیتاسنتر و شبکهی کمپاس فراهم میکند.
جدول مقایسهٔ سریع مدلها
| رده | مدلها | سناریوهای پیشنهادی |
|---|---|---|
| دسکتاپ Gen.2 | XGS 88/108 | دفتر کوچک، SOHO، شعب کمترافیک، بیصدا (بدون فن) |
| دسکتاپ Gen.2 | XGS 118/128 | SMB پویا، کاربران ۵۰–۱۵۰، ترافیک ترکیبی، Wi-Fi 6 در مدلهای w |
| دسکتاپ Gen.2 | XGS 138 | شعب پرترافیک، فیبر 10GbE روی خود دستگاه، SD-WAN پیشرفته |
| رکمونت 1U | XGS 2100–4500 | سازمانهای چندسایته، WAN پرظرفیت، افزونگی و اسلاتهای بیشتر |
| رکمونت 2U | XGS 5500–8500 | هاب مرکزی/پردیس، دیتاسنتر لبه، نیاز به کارایی بسیار بالا |
فایروال سری XG
منسوخ | EOL: ۳۱ مارس ۲۰۲۵ | بدون پشتیبانی در SFOS v21 به بعد
نسل پیش از XGS. این خط از ۳۱ مارس ۲۰۲۵ به پایان چرخهی عمر (EOL) رسیده و نسخهی SFOS v21 به بعد دیگر از آن پشتیبانی نمیکند. دستگاهی که لایسنس فعال دارد پس از EOL هم روشن میماند و کار میکند، اما بهمرور بهروزرسانی امضای بدافزار، اصلاحیههای امنیتی و قابلیتها متوقف میشود و سطح حفاظت افت میکند؛ ادامهی استفاده از محصول منسوخ حتی میتواند وضعیت انطباق (compliance) و پوشش بیمهی سایبری سازمان را تحت تأثیر بگذارد. مسیر توصیهشده، ارتقا به XGS است که سوفوس معمولاً با تخفیفهای چشمگیر مهاجرت همراه میکند — همین دلیل خوبی است که این گروه را بهجای حذف، بهعنوان قلاب فروش نگه داری.
| مدل | فرمفکتور | وایفای داخلی | وضعیت | جایگزین پیشنهادی |
|---|---|---|---|---|
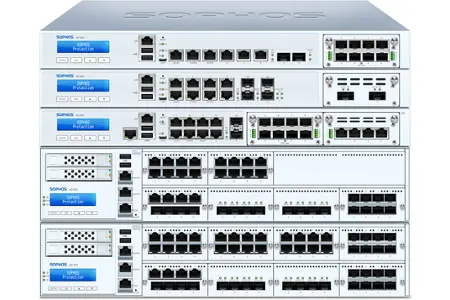
| XG 86 / 86w · 106 / 106w · 115 / 115w · 125 / 125w · 135 / 135w | دسکتاپ | مدل w | منسوخ | سری XGS دسکتاپ |
| XG 210 · 230 · 310 · 330 · 430 · 450 | رکمونت 1U | — | منسوخ | XGS 1U |
| XG 550 · 650 · 750 | رکمونت 2U | — | منسوخ | XGS 2U |
| XG 85 / 85w · 105 / 105w | دسکتاپ | مدل w | منسوخ | EOL زودتر (۲۰۲۲) |
نکته: مدلهای XG 85 و 105 زودتر از بقیه (در ۲۰۲۲) منسوخ شدند و کاملاً بدون پشتیبانیاند.
فایروال سری SG
نسل قدیمی (UTM) | منسوخ | هنگام اجرای SFOS تابع تاریخهای XG
قدیمیترین نسل سختافزاری هنوز در گردش، از دوران پلتفرم UTM. این خط منسوخ است و وقتی SFOS روی آن اجرا شود، دقیقاً از تاریخهای چرخهی عمر مدل معادلش در سری XG پیروی میکند. برای مشتری SG دو مسیر مطرح است: مهاجرت به XGS همراه با SFOS. اگر مشتریای هنوز روی SG کار میکند، بهترین پیام فروش، «ارتقای امن با حفظ همان تجربهی مدیریت» است.
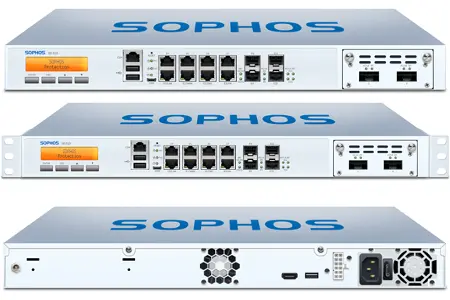
| مدل | فرمفکتور | وایفای داخلی | وضعیت | جایگزین پیشنهادی |
|---|---|---|---|---|
| SG 105 / 105w · 115 / 115w · 125 / 125w · 135 / 135w | دسکتاپ | مدل w | منسوخ | سری XGS دسکتاپ |
| SG 210 · 230 · 310 · 330 · 430 · 450 | رکمونت 1U | — | منسوخ | XGS 1U |
| SG 550 · 650 | رکمونت 2U | — | منسوخ | XGS 2U |
جدول راهنمای EOL و مهاجرت
| خانواده | وضعیت | تاریخ کلیدی | توصیهٔ مهاجرت |
|---|---|---|---|
| XGS (Gen.2/1U/2U) | فعال | – | خرید/ارتقاء توصیه میشود |
| XGS Gen.1 دسکتاپ | فعال | – | برای خرید جدید Gen.2 را ترجیح دهید |
| XG Series | EOL | ۳۱ مارس ۲۰۲۵ | مهاجرت به XGS + SFOS v21+ |
| SG/UTM | EOL | ۳۰ ژوئن ۲۰۲۶ (آخرین تمدید تا ۳۱ دسامبر ۲۰۲۵) | مهاجرت به XGS/SFOS |
| Cyberoam (CR/iNG) | EOL | ۳۱ مارس ۲۰۲۱ | مهاجرت به Sophos Firewall (XGS) |
راهنمای انتخاب فایروال سوفوس — قبل از خرید اینها را بدانید
۱. چند نفر از اینترنت استفاده میکنند؟
مهمترین سؤال همین است. تعداد کاربر و دستگاههای همزمان (کامپیوتر، موبایل، دوربین، پرینتر) تعیینکنندهی ردهی دستگاه است. برآورد تقریبی هم کافی است تا مسیر مشخص شود.
۲. سرعت اینترنتتان چقدر است و قرار است رشد کند؟
فایروال باید بدون کندکردن اینترنت، همهی ترافیک را بررسی کند. اگر قصد دارید پهنایباندتان را در یکی دو سال آینده بالا ببرید، بهتر است از همین حالا کمی بالاتر انتخاب کنید تا زود به سقف نرسید.
۳. یک دفتر دارید یا چند شعبه؟
اگر شعبه یا کاربر دورکار دارید که باید امن به شبکهی مرکزی وصل شوند، این را حتماً بگویید؛ روی انتخاب مدل و تعداد اتصالهای امن (VPN) اثر میگذارد.
۴. وایفای هم میخواهید؟
بعضی مدلها وایفای داخلی دارند و برای یک دفتر کوچک کافیاند. برای فضای بزرگتر یا چند طبقه، اکسسپوینت جداگانه گزینهی بهتری است.
۵. دستگاه کجا نصب میشود؟
اگر رک شبکه دارید، مدل رکمونت مناسب است. اگر محیطتان به سکوت نیاز دارد — مثل مطب، کلینیک، مدرسه یا فروشگاه — مدلهای بدون فن و بیصدا وجود دارد.
۶. قطعی شبکه برایتان چقدر پرهزینه است؟
اگر حتی چند دقیقه قطعی به کارتان آسیب میزند، میتوان دو دستگاه را طوری کنار هم گذاشت که اگر یکی از کار افتاد، دیگری بدون وقفه کار را ادامه دهد.
۷. فایروال قدیمی دارید؟
اگر همین حالا یک فایروال سوفوس از سری قدیمی (XG یا SG) دارید، خوب است بدانید این نسلها دیگر بهروزرسانی امنیتی نمیگیرند و بهتر است جایگزین شوند.
پرسشهای متداول
فایروال سوفوس چیست و چه فرقی با مودم یا روتر معمولی دارد؟
مودم و روتر فقط اینترنت را به شبکه میرسانند، اما فایروال سوفوس یک سامانهی امنیتی کامل (فایروال نسلبعدی) است که ترافیک ورودی و خروجی را بررسی میکند، تهدیدها را شناسایی و مسدود میکند، دسترسیها را کنترل میکند و از اطلاعات سازمان در برابر حملات سایبری محافظت میکند.
کدام مدل برای سازمان من مناسب است؟
انتخاب مدل عمدتاً به تعداد کاربران همزمان، سرعت اینترنت و نیازهای شما (وایفای، اتصال شعب، رک یا رومیزی) بستگی دارد. لازم نیست خودتان درگیر جزئیات فنی شوید؛ کافی است این چند مورد را به کارشناسان ما بگویید تا مناسبترین مدل را پیشنهاد دهیم.
تفاوت سری XGS با XG و SG چیست؟
XGS نسل فعلی و بهروز فایروالهای سوفوس است و برای خرید جدید همین توصیه میشود. سریهای XG و SG نسلهای قدیمیتر هستند که به پایان چرخهی عمر رسیدهاند و دیگر بهروزرسانی امنیتی دریافت نمیکنند.
فایروال قدیمی XG یا SG دارم؛ باید چه کنم؟
این نسلها پس از پایان پشتیبانی همچنان روشن میمانند، اما بهمرور بهروزرسانیهای امنیتی و قابلیتهایشان متوقف میشود و سطح حفاظت افت میکند. توصیهی ما ارتقا به سری XGS است که معمولاً با شرایط ویژهی مهاجرت همراه است؛ برای بررسی رایگان مسیر ارتقا با ما تماس بگیرید.
تفاوت لایسنس Xstream و Standard چیست؟
لایسنس Xstream Protection مجموعهی کامل قابلیتهای امنیتی (بازرسی پیشرفته، سندباکس ابری، تحلیل بدافزار با یادگیری عمیق و…) را ارائه میدهد و برای اکثر سازمانها توصیه میشود. لایسنس Standard سطح پایهتری از حفاظت است. انتخاب درست به سطح امنیت موردنیاز شما بستگی دارد.
آیا فایروال بدون لایسنس هم کار میکند؟
بله، قابلیتهای پایه مثل خود فایروال، VPN و وایفای در لایسنس پایه گنجانده شده و فعال میماند. اما قابلیتهای حفاظتی پیشرفته (آنتیبدافزار، بازرسی تهدید، بهروزرسانی امضاها) نیاز به اشتراک فعال دارند؛ بدون آن، دستگاه در برابر تهدیدهای جدید بهروز نمیماند.
آیا فایروال سوفوس سرعت اینترنت را کم میکند؟
سوفوس با معماری Xstream ترافیک مطمئن را بهصورت خودکار شتاب میدهد تا توان دستگاه صرف بازرسی ترافیکی شود که واقعاً نیاز دارد. اگر مدل متناسب با پهنایباند و تعداد کاربر انتخاب شود، افت محسوسی نخواهید داشت. به همین دلیل انتخاب مدل درست اهمیت زیادی دارد.
آیا فایروال سوفوس وایفای دارد؟
بعضی مدلها (مدلهای w) وایفای داخلی دارند که برای یک دفتر کوچک کافی است. برای پوشش فضای بزرگتر یا چند طبقه، اکسسپوینتهای جداگانهی سری AP6 گزینهی بهتری هستند که از همان کنسول فایروال مدیریت میشوند.
آیا برای اتصال امن شعب مناسب است؟
بله. فایروال سوفوس از تونلهای VPN امن بین دفاتر پشتیبانی میکند. برای شعب کوچک بدون تخصص فنی هم دستگاهی بهنام RED وجود دارد که اتصال امن به دفتر مرکزی را بدون تنظیمات پیچیده و بهصورت متمرکز فراهم میکند.
فایروال سوفوس با آنتیویروس چطور کار میکند؟
مزیت شاخص سوفوس همینجاست: با قابلیت Synchronized Security، فایروال و آنتیویروس اندپوینت (Intercept X) با هم در ارتباطاند و بهمحض شناسایی یک سیستم آلوده، فایروال آن را بهصورت خودکار از شبکه ایزوله میکند تا تهدید پخش نشود.
اگر فایروال از کار بیفتد، شبکه قطع میشود؟
میتوان دو دستگاه را بهصورت High Availability کنار هم پیکربندی کرد؛ در این حالت اگر یکی دچار مشکل شود، دیگری بدون وقفه کار را ادامه میدهد. برای سازمانهایی که قطعی برایشان پرهزینه است این پیکربندی توصیه میشود.
نصب و راهاندازی چطور انجام میشود؟
تیم فنی آرکا نصب، پیکربندی اولیه و تنظیم سیاستهای امنیتی متناسب با سازمان شما را انجام میدهد. لازم نیست نگران بخش فنی باشید؛ ما دستگاه را آمادهی بهرهبرداری تحویل میدهیم.
گارانتی و پشتیبانی چگونه است؟
دستگاههای سوفوس دارای گارانتی و پشتیبانی هستند و آرکا پشتیبانی فنی به زبان فارسی، رفع اشکال و مشاورهی فنی را در طول دورهی استفاده ارائه میدهد.
قیمت فایروال سوفوس چقدر است و چطور استعلام بگیرم؟
قیمت به مدل دستگاه و نوع لایسنس بستگی دارد. برای دریافت قیمت دقیق و پیشفاکتور، کافی است تعداد کاربران و مدل موردنظرتان را به ما اعلام کنید تا در کوتاهترین زمان پاسخ دهیم.