

Kaspersky Endpoint Detection and Response Optimum – امنیت سایبری برتر سازمانی، بدون سربار.
معرفی Kaspersky EDR Optimum از سری محصولات برتر سازمانی در زمینه EDR است که در این مقاله بیشتر به این موضوع خواهیم پرداخت.
نامگذاری محصولات و خدمات – و همچنین بسیاری از عملکردها و ویژگی های مختلف آنها – در دامنه infosec، در یک کلام، مشکل است. چرا؟ پیچیدگی …
امنیت سایبری: این یک شیء تک بعدی مانند یک قایق نیست. قایقهایی با اندازههای مختلف وجود دارند، اما علاوه بر مواردی از این دست، یک قایق اغلب همیشه یک قایق است. اما در infosec، یک سیستم مدرن امنیت سایبری سازمانی بسیاری از کارهای پیچیده فنی را انجام میدهد، و این سوال پیش میآید: چگونه میتوان همه آنها را بهطور ساده و جذاب (اگر اصلاً امکانپذیر باشد) برچسبگذاری کرد تا قابل درک باشد؟ و چگونه می توانید یک سیستم امنیتی را از دیگری متمایز کنید؟ معمولاً توضیح چنین تفاوتهایی در یک پاراگراف طولانی دشوار است
شاید به همین دلیل است که کسپرسکی هنوز توسط برخی با “نرم افزار آنتی ویروس” مرتبط است. اما در واقع، شناسایی و خنثی کردن بدافزارهای مبتنی بر پایگاه داده آنتی ویروس، امروزه تنها یکی از فناوریهای امنیتی ماست: بیش از یک ربع قرن، بسیاری دیگر را به آن اضافه کردهایم. کلمه آنتی ویروس امروزه بیشتر یک استعاره است: شناخته شده، قابل درک است، و بنابراین یک برچسب مفید (اگر نه خیلی دقیق یا به روز) است.
اما اگر بخواهیم به افراد در مورد حفاظت پیچیده و چند منظوره برای زیرساخت فناوری اطلاعات سازمانی بگوییم، چه کاری باید انجام دهیم؟ این زمانی است که مجموعه های عجیب و غریب از کلمات ظاهر می شود. سپس تمام اختصارات همراه آنها وجود دارد که ایده اصلی آنها ساده سازی (از آن مجموعه کلمات عجیب و غریب) بود اما اغلب فقط به سردرگمی می افزاید! بنابراین اجازه دهید در اینجا سعی کنم تا شما را به گشت و گذاری کوتاه در مورد این همه نامها، اصطلاحات، توصیفها و اختصارات پیچیده اما ضروری ببرم – امیدوارم کاری را که اختصارات با آن مبارزه میکنند انجام دهیم: شفافسازی.
از EPP تا XDR
خوب. برمیگردیم به قایق؛ به جای آنتی ویروس
نام دقیقتر این دسته از محصولات امروزه Endpoint Protection یا Endpoint Security است. از این گذشته، همانطور که در بالا گفته شد، این روزها تنها آنتی ویروس نیست که از نقاط پایانی محافظت می کند، بلکه مجموعه ای از اقدامات امنیتی این کار را انجام می دهند. و گاهی اوقات به فناوریهای نقطه پایانی متنوع نامی به روز میدهند – از جمله کلمه “پلتفرم”. به نوعی مناسب تر و دقیق تر به نظر می رسد – به نظر می رسد مد روز است، همانطور که مخفف آن است: EPP (Endpoint Protection Platform).
Endpoint Protection Platform در اصل مفهومی است که به دهه 1990 برمی گردد. هنوز مورد نیاز است، اما برای حفاظت از کیفیت زیرساخت های توزیع شده، روش های دیگری مورد نیاز است. دادهها باید از کل شبکه جمعآوری و تجزیه و تحلیل شوند تا نه تنها رویدادهای منحصر به فرد، بلکه زنجیرهای از حملات نیز شناسایی شوند که به یک نقطه پایانی محدود نمیشوند. به تهدیدات باید در سراسر شبکه واکنش نشان داده شود – نه فقط یک کامپیوتر.
یک دهه پیش یا بیشتر ، و در اوایل دهه 2000، دسته ای از محصولات به نام SIEM ظاهر می شود – اطلاعات امنیتی و مدیریت رویداد. یعنی ابزاری برای جمع آوری و تجزیه و تحلیل infosec از دستگاه ها و برنامه های مختلف. و نه تنها برای امروز: یک SIEM خوب می تواند تجزیه و تحلیل گذشته نگر را انجام دهد – با مقایسه رویدادهای گذشته و کشف حملاتی که چندین ماه یا حتی سال ها طول کشیده است.
بنابراین، در این مرحله (اوایل دهه 2000 برای کسانی که در گذشته توجه نمی کنند!) ما در حال حاضر با کل شبکه کار می کنیم. اما “P” برای “Protection” در SIEM وجود ندارد. بنابراین حفاظت توسط EPP (سکوی حفاظت از نقطه پایانی) ارائه شد. با این حال، EPP رویدادهای شبکه را نمی بیند. به عنوان مثال، می تواند به راحتی یک APT (تهدید مداوم پیشرفته) را نادیده بگیرد.
بنابراین، در اوایل دهه 2010، خلاصه ای دیگر برای پر کردن شکاف و پوشش هر دو عملکرد امنیتی ارائه شد: EDR (تشخیص و پاسخ نقطه پایانی). از یک طرف، نظارت متمرکز بر کل زیرساخت فناوری اطلاعات را فراهم می کند – به عنوان مثال، اجازه می دهد تا ردیابی از حملات را از همه میزبان ها جمع آوری کند. از سوی دیگر، یک محصول نوع EDR ( که با معرفی Kaspersky EDR Optimum این را عرضه کردیم) برای تشخیص نه تنها از روشهای EPP، بلکه از فناوریهای پیشرفتهتر نیز استفاده میکند: تجزیه و تحلیل همبستگی رویدادها و انتخاب ناهنجاریها بر اساس یادگیری ماشینی و تجزیه و تحلیل پویای اشیاء مشکوک در یک سندباکس، به علاوه انواع مختلف ابزارهای شکار تهدید برای کمک به تحقیق و پاسخ.
و وقتی خودمان EDR را اینجا در K انجام میدهیم، البته باید مهر خود را روی آن بگذاریم تا به ما KEDR بدهد.
تا اینجا، خیلی خوب، عالی است. اما… هیچ محدودیتی برای کمال وجود ندارد!
باز هم جلوتر می رویم، این بار به اوایل دهه 2020، و یک اختصار جدید معرفی شد و به سرعت در صنعت امنیت سایبری رایج شد: XDR (تشخیص و پاسخ eXtended). به بیان عام، EDR روی استروئیدها است. چنین سیستمی دادهها را نه تنها از نقاط پایانی (ایستگاههای کاری)، بلکه از منابع دیگر – به عنوان مثال gateway های پست الکترونیکی و منابع ابری – تجزیه و تحلیل میکند. این کاملاً منطقی است، زیرا حملات به زیرساختها میتواند از هر نوع نقطه ورودی صورت گیرد.
XDR می تواند حتی بیشتر از تخصص خود پربارتر شود اگر داده های بیشتری از منابع ذیل دریافت کند :
سرویسهای تحلیل تهدید ( ما آن را TIP (پرتال اطلاعاتی تهدید) می نامیم) میگویند.
سیستم های تجزیه و تحلیل ترافیک شبکه (ما – KATA)،
سیستم های نظارت بر رویدادهای امنیتی
چنین داده هایی همچنین می توانند از طریق خدمات مشابه ارائه شده توسط اشخاص ثالث وارد شوند.
قابلیت پاسخگویی XDR نیز پیشرفته است. اقدامات حفاظتی بیشتر و بیشتر در حال خودکار شدن هستند، در حالی که قبلاً همه آنها به صورت دستی انجام می شد. اکنون سیستم امنیتی خود می تواند بر اساس قوانین ماهرانه و سناریوهای ورودی کارشناسان به رویدادها پاسخ دهد
بسیار خب متوجه شدیم و ما به مشتریان خود نیز گوش دادیم. و در طول سالها فهمیدیم که در امنیت سایبری سازمانی، همه شرکتها به همه چیز نیاز ندارند. اغلب، بیشتر در محل آنها مجموعه ای اساسی از ابزارهای EDR به همراه دستورالعمل های واضح و راحت در مورد نحوه استفاده از آن ابزار ها وجود دارد. این امر به ویژه در مورد مشاغل کوچک و متوسط با تیم های کوچک از متخصصان infosec صادق است.
پیچیده کردن یا ساده کردن؟
امیدوارم تاکنون مشخص شده باشد که هر سیستم EDR یا XDR مجموعه بزرگ و پیچیده ای از فناوری ها را نشان می دهد. با این حال، عملکرد EDR یا XDR ارائه دهندگان مختلف می تواند بسیار متفاوت باشد. به عنوان مثال، هر ارائهدهنده تعیین میکند که متخصصانش چه چیزی و چه مقدار را در یک EDR/XDR برای بازتاب بهتر و در نتیجه دفع حملات مدرن وارد میکنند. بنابراین، اگرچه همه آنها EDR/XDR نامیده می شوند، ولی تا حد زیادی یکسان نیستند.
در واقع، محافظه کاران ممکن است خوشحال نباشند. آنها ممکن است بگویند که اگر همه چیزهایی را که داریم به حفاظت سازمانی اضافه کنیم آیا این بیش از حد ساده نخواهد بود؟ باتلاقی که بیش از حد پیچیده، دست و پا گیر و غیرقابل درک می شود. “بعد از آن چه می شود؟”
بنابراین ما برای رفع این نیازهای ضروری تر چه کرده ایم؟ ما با معرفی Kaspersky EDR Optimum یا KEDR Optimum جدید و بهبود یافته خود آمدهایم: «تشخیص پیشرفته، بررسی ساده و پاسخ خودکار در پکیجی با کاربری آسان برای محافظت از کسبوکار در برابر جدیدترین تهدیدها». برای مثال، در کارتهای هشدار جدید، علاوه بر توضیحات مفصل درباره رویدادها و تهدیدات مشکوک، اکنون بخش پاسخگویی هدایتشده نیز وجود دارد. این بخش توصیه های گام به گام برای بررسی و پاسخ در مورد تهدیدات کشف شده می دهد.
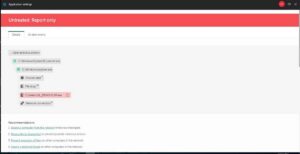
توصیه هایی مانند این بر اساس دهه ها کار اختصاصی کارشناسان برجسته ما تهیه شده است و در قالب پیوندهایی به توضیحات دقیق رویه های حفاظتی ارائه شده است. این نه تنها سرعت واکنش را افزایش می دهد، بلکه به کارآموزان متخصص infosec نیز اجازه می دهد تا مهارت های خود را تقویت کنند، برای مثال – با پاپ آپ های تعاملی:
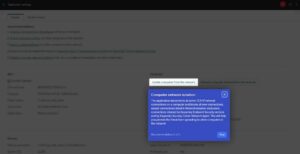
کار دیگری که محصول Kaspersky EDR Optimum یا KEDR Optimum اکنون می تواند انجام دهد این است که مراقب متخصصان infosec باشد که احتمالاً سهواً آبجکت سیستم حیاتی را مسدود می کنند. از این گذشته، بدافزارها گاهی اوقات می توانند با استفاده از فایل های سیستم عامل قانونی راه اندازی شوند – و مسدود کردن چنین فایل هایی می تواند عملکرد کل زیرساخت فناوری اطلاعات را مختل کند. با KEDR Optimum – شما تحت پوشش هستید.
