
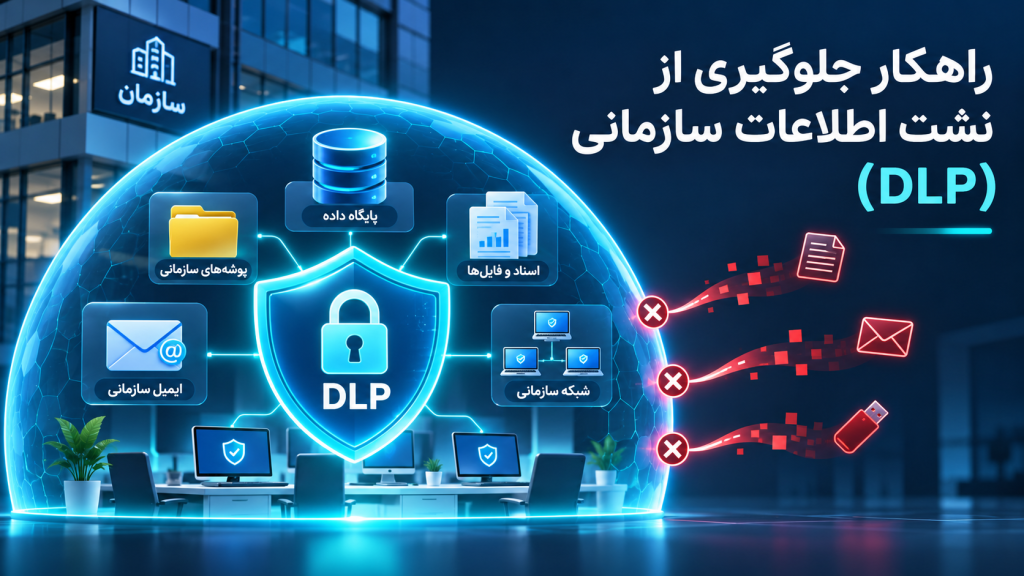
جلوگیری از نشت اطلاعات سازمانی
اطلاعات امروز ارزشمندترین دارایی هر سازمان است. اسناد مالی، اطلاعات مشتریان، طرحهای فنی و قراردادها اگر از سازمان خارج شوند، خسارت مالی، حقوقی و اعتباری جبرانناپذیری به همراه دارند. راهکار جلوگیری از نشت اطلاعات یا DLP به سازمان کمک میکند بداند دادههای حساسش کجاست، چه کسی با آن کار میکند و از چه مسیرهایی ممکن است خارج شود، و پیش از وقوع نشت جلوی آن را بگیرد. شرکت رایان سامانه آرکا با تجربه در استقرار راهکارهای امنیت اطلاعات در بانکها، دانشگاهها، سازمانهای دولتی و مجموعههای بزرگ صنعتی، از نیازسنجی تا پشتیبانی همراه شماست.
DLP چیست و چگونه از اطلاعات سازمان محافظت میکند؟
مفهوم Data Loss Prevention
Data Loss Prevention مجموعهای از فناوریها، سیاستها و فرایندهاست که با هدف شناسایی، پایش و جلوگیری از خروج غیرمجاز دادههای حساس طراحی شده است. سیستم DLP محتوای فایلها و ارتباطات را بررسی میکند، دادههای حساس را بر اساس الگوها، کلیدواژهها، برچسبها یا اثرانگشت اسناد تشخیص میدهد و طبق سیاستی که سازمان تعریف کرده، واکنش نشان میدهد: ثبت رخداد، هشدار به کاربر، درخواست توجیه، رمزگذاری یا مسدودسازی کامل.
برخلاف ابزارهایی مثل فایروال یا آنتیویروس که تمرکزشان بر جلوگیری از ورود تهدید است، DLP از داخل به بیرون نگاه میکند و از خود داده محافظت میکند، فارغ از اینکه روی کدام دستگاه یا در کدام کانال باشد.
تفاوت نشت عمدی و سهوی اطلاعات
نشت عمدی زمانی رخ میدهد که فردی آگاهانه اطلاعات را از سازمان خارج میکند؛ مثلاً کارمندی که پیش از ترک کار، فهرست مشتریان را روی فلش کپی میکند یا اسناد محرمانه را به رقیب میفروشد. نشت سهوی اما حاصل خطای انسانی است: ارسال ایمیل به گیرنده اشتباه، آپلود فایل در فضای ابری شخصی، چاپ و جاگذاشتن سند یا اشتراکگذاری لینک عمومی.
بخش بزرگی از حوادث نشت داده در عمل سهوی است. یک راهکار DLP خوب برای هر دو حالت طراحی میشود: در برابر نشت عمدی، کانالها را مسدود و شواهد را ثبت میکند و در برابر خطای انسانی، با هشدار بهموقع به کاربر آموزش میدهد و فرهنگ امنیتی سازمان را تقویت میکند.
چرا سازمانها به راهکار DLP نیاز دارند؟
تهدیدهای داخلی
کارمندان، پیمانکاران و شرکای تجاری بهطور مشروع به اطلاعات سازمان دسترسی دارند و همین موضوع آنها را به یکی از جدیترین منابع تهدید تبدیل میکند. ابزارهای امنیتی محیطی، فعالیت کاربر مجاز را مشکوک نمیبینند؛ اما DLP رفتار کاربران با داده را پایش میکند و الگوهای پرخطر مانند کپی حجیم فایل، دسترسی خارج از ساعت کاری یا ارسال اسناد به ایمیل شخصی را شناسایی میکند. این دید، بهویژه در دورههای حساس مثل جابهجایی یا خروج کارکنان، اهمیت حیاتی دارد.
حفاظت از اطلاعات محرمانه و مالکیت فکری
نقشههای مهندسی، فرمولاسیون محصولات، کد نرمافزار، اطلاعات مالی و دادههای شخصی مشتریان، مزیت رقابتی و اعتبار سازمان را میسازند. DLP این دادهها را شناسایی و طبقهبندی میکند و تضمین میکند فقط افراد مجاز و از مسیرهای مجاز به آنها دسترسی داشته باشند. علاوه بر این، برای سازمانهایی که ملزم به رعایت الزامات نهادهای نظارتی و استانداردهایی مانند ISO 27001 هستند، DLP ابزاری کلیدی برای اثبات کنترل بر داده و ارائه گزارشهای ممیزی است.
انواع راهکارهای DLP
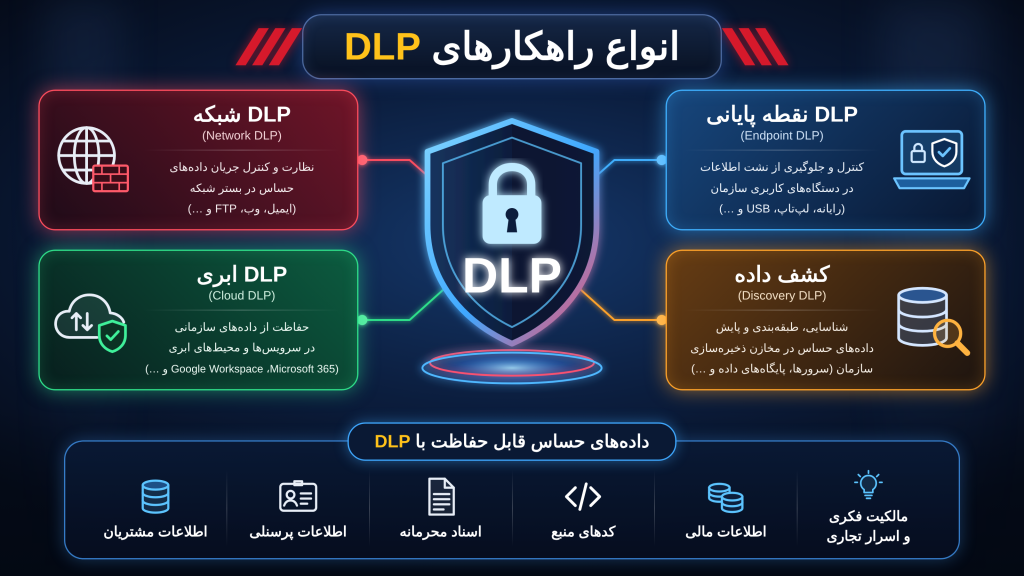
Endpoint DLP
این نوع DLP با نصب عامل (Agent) روی رایانهها و لپتاپهای کاربران، فعالیتها را در نقطه پایانی کنترل میکند: کپی روی حافظههای جانبی، چاپ، اسکرینشات، کلیپبورد، آپلود در مرورگر و پیامرسانها. مزیت اصلی Endpoint DLP این است که حتی وقتی دستگاه خارج از شبکه سازمان است یا کاربر دورکار است، سیاستها همچنان اعمال میشوند.
Network DLP
Network DLP ترافیک عبوری از شبکه سازمان را در پروتکلهایی مانند HTTP/HTTPS، FTP و ایمیل بررسی میکند و انتقال داده حساس به بیرون را تشخیص میدهد یا مسدود میکند. این رویکرد بدون نیاز به نصب عامل روی تکتک دستگاهها، دید جامعی از جریان داده در شبکه فراهم میکند و معمولاً در کنار پروکسی و گیتویهای امنیتی مستقر میشود.
Cloud DLP
با گسترش سرویسهای ابری و ابزارهای همکاری آنلاین، بخشی از داده سازمان خارج از زیرساخت داخلی نگهداری میشود. Cloud DLP دادههای ذخیرهشده و بهاشتراکگذاشتهشده در سرویسهای ابری را پایش میکند، اشتراکگذاری پرخطر را شناسایی میکند و از انتقال اطلاعات حساس به فضاهای ابری غیرمجاز جلوگیری میکند.
Email DLP
ایمیل همچنان یکی از رایجترین مسیرهای نشت اطلاعات است. Email DLP محتوای متن و پیوستهای ایمیل خروجی را بررسی میکند و در صورت وجود داده حساس، بسته به سیاست، پیام را مسدود، قرنطینه یا رمزگذاری میکند یا برای تأیید مدیر ارسال میکند. هشدار پیش از ارسال به گیرنده خارجی نیز بهطور مؤثری از خطاهای سهوی میکاهد.
قابلیتهای کلیدی سیستم جلوگیری از نشت اطلاعات
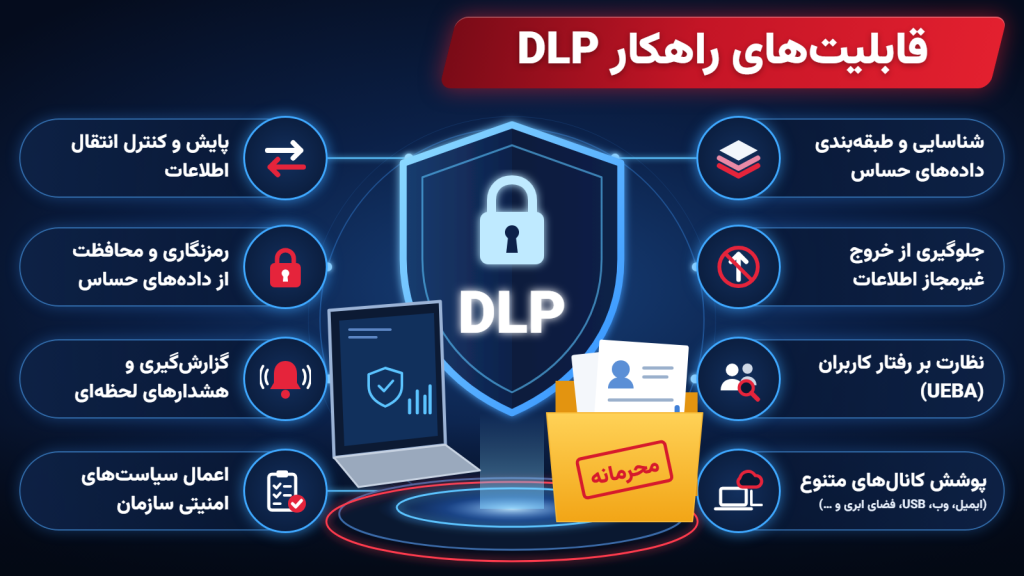
کنترل USB و تجهیزات جانبی
حافظههای فلش، هارد اکسترنال، گوشیهای همراه و درگاههایی مانند بلوتوث از سادهترین مسیرهای خروج داده هستند. سیستم DLP امکان تعریف سیاست دقیق برای این تجهیزات را فراهم میکند: مسدودسازی کامل، دسترسی فقطخواندنی، مجازکردن دستگاههای مشخص بر اساس شناسه سختافزاری یا اجبار به رمزگذاری دادههای کپیشده.
شناسایی و طبقهبندی دادهها
پایه هر راهکار DLP این است که بداند کدام داده حساس است. این شناسایی با روشهایی مانند تشخیص الگو (کد ملی، شماره کارت، شماره حساب)، کلیدواژه و عبارات منظم، اثرانگشت اسناد، برچسبگذاری دستی یا خودکار و تحلیل محتوا انجام میشود. قابلیت Data Discovery نیز رایانهها و سرورهای فایل را اسکن میکند تا مشخص شود دادههای حساس کجا ذخیره شدهاند.
کنترل ارسال فایل و چاپ
DLP مسیرهای انتقال فایل را از ایمیل و مرورگر گرفته تا پیامرسانها و سرویسهای اشتراک فایل پایش میکند. چاپ اسناد حساس نیز قابل کنترل است: محدودسازی چاپگرهای مجاز، ثبت سوابق چاپ و جلوگیری از چاپ اسناد دارای برچسب محرمانه.
گزارشگیری و مدیریت رخداد
داشبوردهای مدیریتی، تصویر روشنی از وضعیت امنیت داده سازمان ارائه میدهند: چه رخدادهایی ثبت شده، کدام کاربران و واحدها پرریسکترند و کدام کانالها بیشترین خطر را دارند. سوابق دقیق هر رخداد برای بررسی و تحقیقات داخلی قابل استناد است و امکان یکپارچگی با سامانههای SIEM نیز وجود دارد تا رخدادهای DLP در کنار سایر رخدادهای امنیتی تحلیل شوند.
محصولات DLP ارائهشده توسط آرکا
آرکا با شناخت تفاوت نیازهای سازمانها، سبدی از راهکارهای DLP را ارائه میکند تا محصول متناسب با اندازه، زیرساخت و الزامات هر سازمان انتخاب شود.
Safetica: آرکا نماینده انحصاری Safetica در ایران است. Safetica راهکاری با تمرکز بر Endpoint DLP و مدیریت ریسکهای داخلی است که با استقرار سریع، رابط کاربری ساده و هزینه کل مالکیت مناسب، گزینهای عالی برای سازمانهای متوسط تا بزرگ به شمار میرود. کنترل تجهیزات جانبی، طبقهبندی داده، تحلیل رفتار کاربران و گزارشهای مدیریتی کاربردی از نقاط قوت آن است.
Zecurion: راهکاری جامع با پوشش گسترده کانالهای نشت در سطح شبکه و نقطه پایانی، به همراه قابلیتهای کشف داده و پایش فعالیت کارکنان، مناسب سازمانهایی که به کنترل همهجانبه و تحلیل عمیق نیاز دارند.
Symantec DLP: یکی از شناختهشدهترین راهکارهای DLP در سطح سازمانی با پوشش Endpoint، شبکه، ایمیل و ذخیرهسازی، مناسب سازمانهای بزرگ با ساختار پیچیده و الزامات سختگیرانه انطباق.
Trellix DLP: راهکار سازمانی Trellix (ادامهدهنده محصولات امنیتی McAfee) با کنترلهای Endpoint و شبکه و امکان یکپارچگی با سایر محصولات اکوسیستم Trellix، مناسب سازمانهایی که از زیرساخت امنیتی این برند استفاده میکنند.
مراحل پیادهسازی DLP در سازمان
نیازسنجی، انتخاب محصول، استقرار آزمایشی، تدوین سیاست و پشتیبانی
نیازسنجی: کارشناسان آرکا با بررسی زیرساخت، فرایندهای کاری و دادههای حساس سازمان، کانالهای پرخطر و اولویتهای حفاظتی را مشخص میکنند.
انتخاب محصول: بر اساس نتایج نیازسنجی، تعداد کاربران، بودجه و الزامات فنی، محصول مناسب پیشنهاد میشود و مقایسهای شفاف از گزینهها در اختیار سازمان قرار میگیرد.
استقرار آزمایشی (POC): راهکار در محیطی محدود و روی گروهی از کاربران مستقر میشود تا عملکرد آن در شرایط واقعی سازمان سنجیده شود و پیش از خرید نهایی، اطمینان کامل حاصل شود.
تدوین سیاست: سیاستهای DLP ابتدا در حالت پایش اجرا میشوند تا الگوهای واقعی جریان داده شناخته شود، سپس بهتدریج به حالت اعمال و مسدودسازی میرسند. این رویکرد مرحلهای، اختلال در کار روزمره کاربران را به حداقل میرساند.
پشتیبانی: پس از استقرار کامل، آرکا با پشتیبانی فنی، بهروزرسانی سیاستها، آموزش مدیران سیستم و بازبینی دورهای، کارایی راهکار را در طول زمان حفظ میکند.
سؤالات متداول درباره DLP
قیمت، سازگاری، زمان اجرا و انتخاب محصول
هزینه راهکار DLP چقدر است؟
قیمت DLP به محصول انتخابی، تعداد کاربران یا نقاط پایانی، ماژولهای مورد نیاز و مدت لایسنس بستگی دارد. برای دریافت پیشنهاد قیمت دقیق، کافی است با کارشناسان آرکا تماس بگیرید تا پس از نیازسنجی، پیشنهاد فنی و مالی متناسب با سازمان شما ارائه شود.
آیا DLP با سیستمها و نرمافزارهای فعلی سازمان سازگار است؟
راهکارهای ارائهشده از سیستمعاملهای رایج سازمانی پشتیبانی میکنند و امکان یکپارچگی با Active Directory، سرورهای ایمیل و سامانههای SIEM را دارند. جزئیات سازگاری در مرحله نیازسنجی و استقرار آزمایشی بررسی میشود.
پیادهسازی DLP چقدر زمان میبرد؟
زمان اجرا به اندازه سازمان، تعداد کاربران و پیچیدگی سیاستها بستگی دارد. استقرار اولیه میتواند در مدت کوتاهی انجام شود، اما رسیدن به سیاستهای بهینه و مرحله اعمال کامل معمولاً فرایندی تدریجی است که با پایش و تنظیم مستمر همراه است.
چگونه محصول DLP مناسب سازمان خود را انتخاب کنم؟
عواملی مانند اندازه سازمان، کانالهای پرخطر، زیرساخت موجود، الزامات نظارتی و بودجه در این انتخاب تعیینکنندهاند. کارشناسان آرکا با بررسی این عوامل و اجرای استقرار آزمایشی، به شما کمک میکنند آگاهانهترین تصمیم را بگیرید.