
در دنیای دیجیتال امروزی، امنیت سایبری به یکی از مهمترین اولویتها برای کسبوکارها و افراد تبدیل شده است. با افزایش تهدیدات سایبری و پیچیدگی روزافزون حملات، سیستمهای اطلاعاتی و شبکهها به شدت در معرض خطر قرار دارند. یکی از موثرترین روشها برای ارزیابی و بهبود امنیت سیستمهای دیجیتال، «تست نفوذ» یا همان «Penetration Testing» است.
در این مقاله به بررسی کامل تست نفوذ و مزایای آن خواهیم پرداخت. شما با مطالعه این مقاله خواهید فهمید که تست نفوذ چیست، چگونه انجام میشود، و چه مزایایی برای کسبوکارها و سازمانها دارد. همچنین، انواع مختلف تستهای نفوذ و مراحل آن را به طور جامع توضیح خواهیم داد.
تست نفوذ چیست؟
تست نفوذ (Penetration Testing) که گاهی با نام «هک اخلاقی» یا «Ethical Hacking» نیز شناخته میشود، به فرآیند شبیهسازی حمله به سیستمها و شبکههای کامپیوتری به منظور ارزیابی نقاط ضعف آنها گفته میشود. هدف از این تستها شناسایی آسیبپذیریها و مشکلات امنیتی در سیستمها، برنامهها یا شبکهها قبل از آن است که مهاجمان واقعی بتوانند از آنها سوءاستفاده کنند.
تست نفوذ یک ابزار مهم در فرآیند ارزیابی و ارتقای امنیت سایبری است و میتواند به شرکتها و سازمانها کمک کند تا تهدیدات احتمالی را شناسایی و از آنها پیشگیری کنند. این آزمایشها توسط متخصصان امنیتی حرفهای (که به عنوان «هکرهای اخلاقی» یا «Pentesters» شناخته میشوند) انجام میشود.
چرا تست نفوذ انجام میشود؟
تست نفوذ انجام میشود تا به شناسایی و اصلاح مشکلات امنیتی قبل از آنکه مهاجمان از آنها سوءاستفاده کنند، کمک کند. در صورتی که یک آسیبپذیری شناسایی شده و اصلاح نشود، مهاجمان میتوانند به راحتی به سیستمها نفوذ کرده و از آنها سوءاستفاده کنند. از این رو، تست نفوذ به سازمانها کمک میکند تا امنیت شبکهها و سیستمهای خود را تقویت کنند.
مراحل تست نفوذ
تست نفوذ به طور معمول در پنج مرحله اصلی انجام میشود که در ادامه به تفصیل به هرکدام پرداخته خواهیم کرد:
1. برنامهریزی و جمعآوری اطلاعات (Reconnaissance)
در این مرحله، تستر نفوذ اطلاعات اولیهای از سیستم هدف جمعآوری میکند. این اطلاعات شامل جزئیات دامنه، زیرساختها، نرمافزارهای استفاده شده، و دیگر موارد میباشد. جمعآوری اطلاعات به دو روش عمده فعال و غیرفعال انجام میشود. در روش فعال، تستر مستقیماً با سیستم در ارتباط است و در روش غیرفعال، فقط اطلاعاتی که به صورت عمومی در دسترس هستند، جمعآوری میشود.
2. اسکن آسیبپذیریها (Scanning)
در این مرحله، تستر نفوذ از ابزارهای اسکنر امنیتی برای شناسایی آسیبپذیریها و نقاط ضعف سیستم استفاده میکند. اسکنرها به طور خودکار سیستمها را بررسی کرده و مشکلات امنیتی رایج مانند پورتهای باز، نرمافزارهای آسیبپذیر یا تنظیمات نادرست را شناسایی میکنند.
3. استخراج آسیبپذیریها و نفوذ (Exploitation)
پس از شناسایی آسیبپذیریها، تستر تلاش میکند تا از این نقاط ضعف برای نفوذ به سیستم استفاده کند. در این مرحله، هدف شبیهسازی یک حمله واقعی است تا مشخص شود آیا مهاجمان واقعی میتوانند از آسیبپذیریها برای نفوذ به سیستم استفاده کنند یا خیر.
4. حفظ دسترسی و گسترش (Post-exploitation)
اگر نفوذ به سیستم موفقیتآمیز باشد، تستر سعی میکند دسترسی خود را حفظ کند و همچنین در صورت امکان دسترسیهای بیشتری به بخشهای مختلف سیستم پیدا کند. این مرحله به شبیهسازی اقدامات مهاجمین ادامهدار و پیشرفتهتر پرداخته و ارزیابی میکند که مهاجم پس از نفوذ میتواند چه اقداماتی انجام دهد.
5. گزارشنویسی و تحلیل (Reporting and Remediation)
پس از اتمام فرآیند تست نفوذ، گزارشی جامع شامل نتایج و یافتهها تهیه میشود. این گزارش شامل آسیبپذیریها، راهحلهای پیشنهادی برای رفع آنها، و توصیههایی برای بهبود امنیت است. همچنین، یک تحلیل دقیق از تهدیدات ممکن و چگونگی مقابله با آنها ارائه میشود.
انواع تست نفوذ
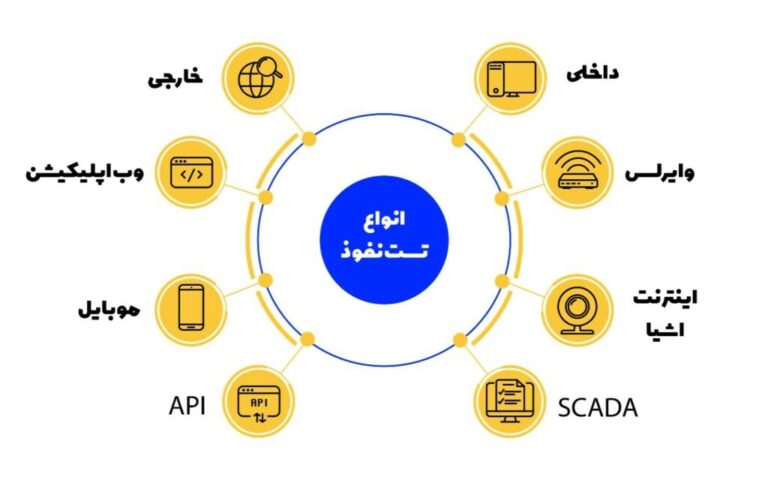
تست نفوذ میتواند به روشهای مختلفی انجام شود که بسته به نوع سیستم، نیاز سازمان، و سطح دسترسی، تفاوتهایی دارد. انواع مختلف تست نفوذ عبارتند از:
1. تست نفوذ خارجی (External Penetration Testing)
در این نوع تست نفوذ، هدف تستر آسیبپذیریهای موجود در سیستمها و سرورهای خارجی سازمان است که از طریق اینترنت قابل دسترسی هستند. این شامل سرورهای وب، ایمیل، و سایر خدمات عمومی آنلاین میشود.
2. تست نفوذ داخلی (Internal Penetration Testing)
در تست نفوذ داخلی، فرض بر این است که یک مهاجم داخلی با دسترسی به شبکه یا سیستمهای سازمان قصد نفوذ دارد. این نوع تست برای شبیهسازی حملاتی از داخل سازمان طراحی شده است.
3. تست نفوذ برنامههای کاربردی (Web Application Penetration Testing)
این تست مخصوص ارزیابی امنیت برنامههای وب است و به شناسایی آسیبپذیریهایی مانند SQL Injection، Cross-Site Scripting (XSS) و Cross-Site Request Forgery (CSRF) پرداخته میشود.
4. تست نفوذ فیزیکی (Physical Penetration Testing)
در این نوع تست، هدف بررسی آسیبپذیریهای فیزیکی است که ممکن است به نفوذ به سیستمها یا اطلاعات حساس منجر شود. این شامل حملات به تجهیزات فیزیکی، مانند سرور، کامپیوترهای شخصی و دستگاههای ذخیرهسازی است.
5. تست نفوذ بیسیم (Wireless Penetration Testing)
این نوع تست به ارزیابی امنیت شبکههای بیسیم و نقاط دسترسی آنها پرداخته و سعی میکند آسیبپذیریهایی مانند رمزنگاری ضعیف و دسترسی غیرمجاز به شبکههای بیسیم را شناسایی کند.
مزایای تست نفوذ
تست نفوذ مزایای فراوانی برای سازمانها و کسبوکارها دارد. در ادامه به برخی از مهمترین مزایای این تستها اشاره خواهیم کرد:
1. شناسایی آسیبپذیریهای امنیتی پیش از وقوع حملات
یکی از بزرگترین مزایای تست نفوذ، شناسایی آسیبپذیریهای امنیتی قبل از آن است که مهاجمان از آنها سوءاستفاده کنند. این کمک میکند تا تهدیدات شناسایی شده و رفع شوند، پیش از آنکه آسیب زیادی به سیستمها وارد شود.
2. ایجاد نقشهراه برای بهبود امنیت
گزارش تست نفوذ اطلاعات ارزشمندی در مورد نقاط ضعف و آسیبپذیریهای سیستم به سازمانها ارائه میدهد. این گزارشها میتوانند بهعنوان نقشهراه برای بهبود امنیت سیستمها و زیرساختهای سازمان مورد استفاده قرار گیرند.
3. ارزیابی استراتژیهای امنیتی موجود
تست نفوذ میتواند به سازمانها کمک کند تا استراتژیهای امنیتی خود را ارزیابی کرده و مشخص کنند که آیا آنها قادر به مقابله با تهدیدات مختلف هستند یا خیر. همچنین، این تستها میتوانند نقاط ضعف استراتژیهای امنیتی را مشخص کنند.
4. افزایش آگاهی امنیتی در سازمان
انجام تست نفوذ به ارتقای آگاهی امنیتی در سازمان کمک میکند. وقتی که کارکنان امنیتی و توسعهدهندگان با آسیبپذیریها و تهدیدات امنیتی آشنا شوند، میتوانند از آنها پیشگیری کرده و سیستمهای خود را بهطور مؤثری محافظت کنند.
5. کاهش خطرات و هزینهها
با شناسایی و اصلاح آسیبپذیریها پیش از وقوع حملات، سازمانها میتوانند از وقوع خسارات مالی و reputational جلوگیری کنند. همچنین، انجام تست نفوذ میتواند به جلوگیری از هزینههای بزرگ ناشی از حملات موفق سایبری کمک کند.
6. رعایت قوانین و استانداردهای امنیتی
بسیاری از سازمانها باید به دلیل مقررات قانونی و استانداردهای امنیتی مانند GDPR یا PCI DSS، تستهای نفوذ را انجام دهند. این تستها میتوانند به سازمانها در رعایت این قوانین کمک کنند و از جریمهها و عواقب حقوقی جلوگیری کنند.
تست نفوذ یکی از ابزارهای حیاتی در ارزیابی امنیت سیستمها و شبکهها است که به سازمانها کمک میکند تا تهدیدات سایبری را شناسایی و از آنها پیشگیری کنند. با انجام تست نفوذ بهطور منظم، سازمانها میتوانند امنیت سیستمهای خود را تقویت کرده و از حملات و نفوذهای احتمالی جلوگیری کنند.
این تستها نهتنها به شناسایی آسیبپذیریها کمک میکنند، بلکه موجب بهبود آگاهی امنیتی، کاهش خطرات، و رعایت استانداردهای امنیتی نیز میشوند. در نتیجه، تست نفوذ بهعنوان یک فرآیند کلیدی در راهبرد امنیت سایبری هر سازمان باید مدنظر قرار گیرد.
جهت کسب اطلاعات بیشتر و مشاوره رایگان با کارشناسان در ارتباط باشید.
۰۲۱۸۸۸۰۴۹۶۱ ، ۰۲۱۹۱۳۰۰۴۷۶
